


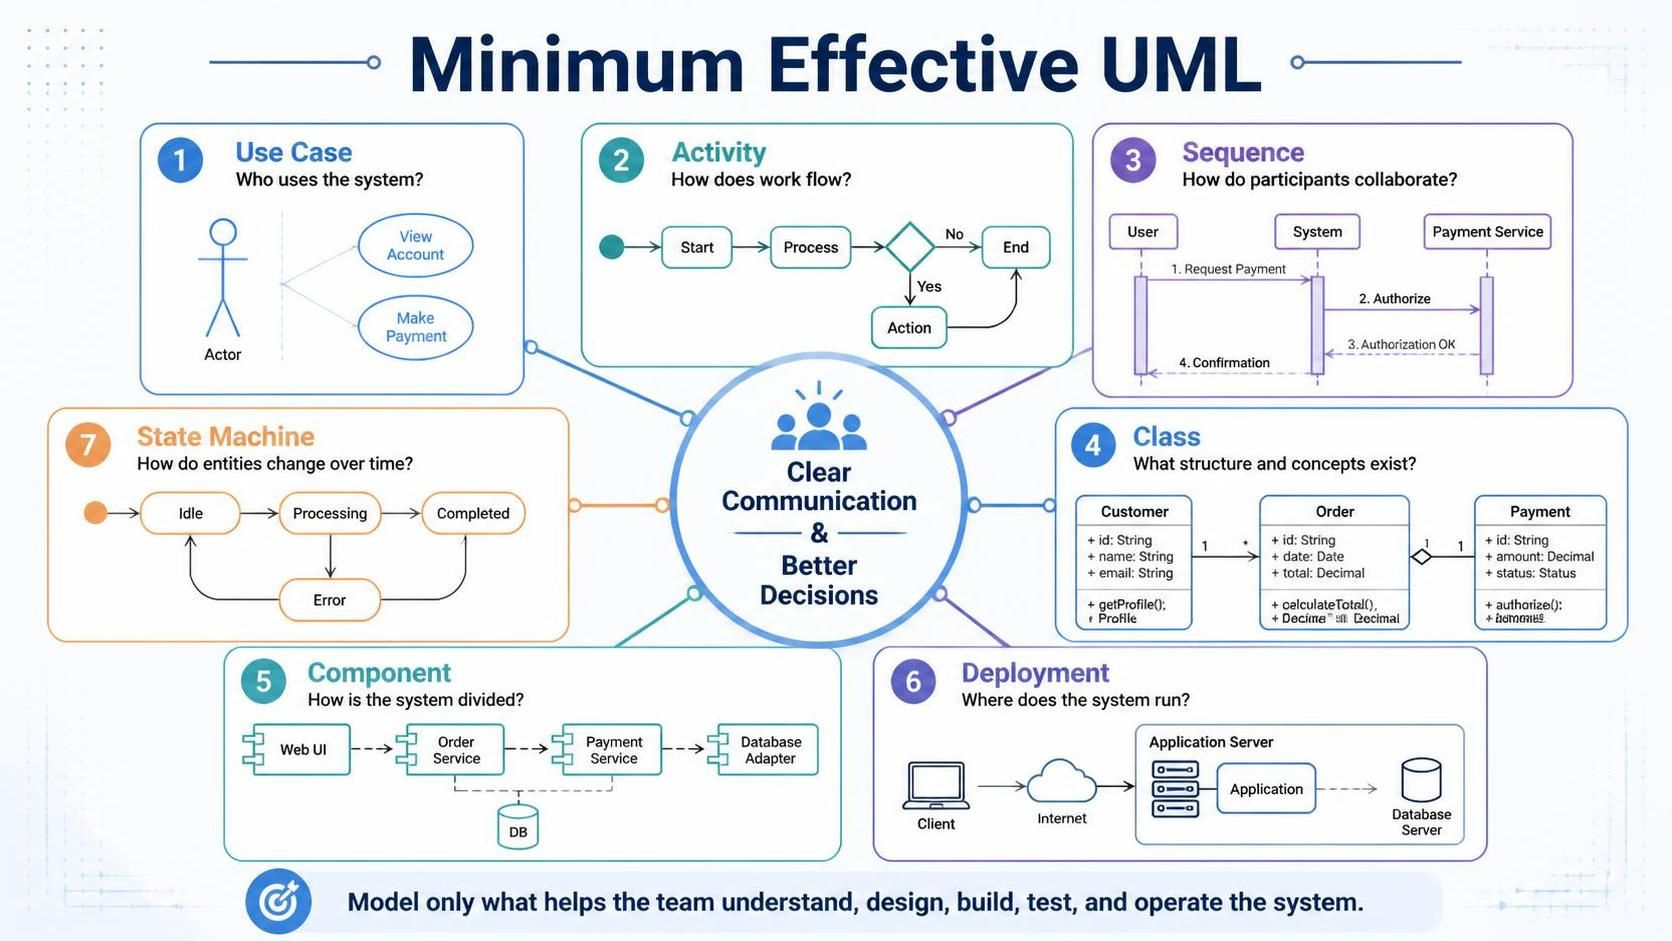
L’UML est le plus utile lorsqu’il améliore la communication et la prise de décision, et non lorsqu’il devient un exercice de documentation. Une équipe a rarement besoin de tous les types de diagrammes UML. Dans la plupart des projets, sept types de diagrammes offrent une base solide :
-
Diagrammes de cas d’utilisation
-
Diagrammes d’activité
-
Diagrammes de séquence
-
Diagrammes de classes
-
Diagrammes de composants
-
Diagrammes de déploiement
-
Diagrammes de machines à états
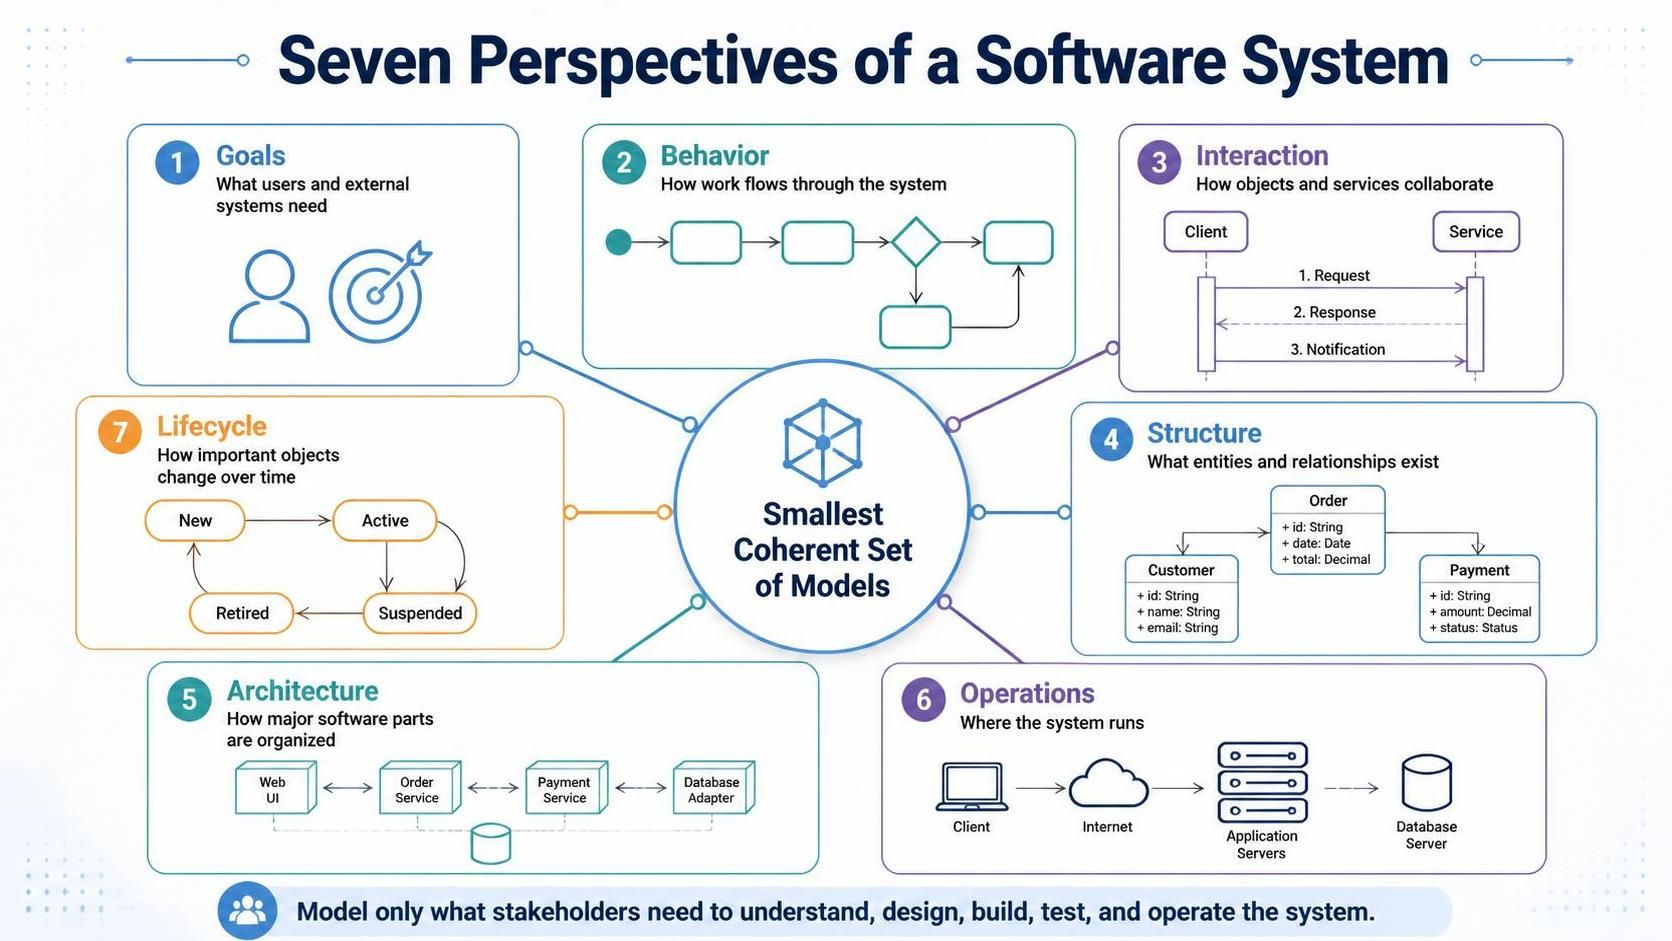
Ensemble, ces diagrammes décrivent le système sous des perspectives complémentaires :
-
Objectifs : Ce dont les utilisateurs et les systèmes externes ont besoin
-
Comportement : Comment le travail circule dans le système
-
Interaction : Comment les objets et les services collaborent
-
Structure : Quelles entités et relations existent
-
Architecture : Comment les parties majeures du logiciel sont organisées
-
Opérations : Où le système s’exécute
-
Cycle de vie : Comment les objets importants évoluent dans le temps
L’objectif n’est pas de créer un diagramme pour chaque préoccupation possible. L’objectif est de créer l’ensemble de modèles le plus petit et cohérent qui répond aux questions que les parties prenantes se posent réellement.
1. Ce que signifie « UML efficace minimal »
L’UML efficace minimal est une stratégie de modélisation basée sur quatre principes :
-
Modéliser pour une décision : Créer un diagramme car il clarifie une exigence, un choix de conception, un risque ou un détail d’implémentation.
-
Utiliser la notation la plus simple adéquate :Évitez les symboles, la décoration et les détails inutiles.
-
Maintenez la traçabilité :Reliez les exigences au comportement, à la structure, au code, aux tests et au déploiement, lorsque cela est pratique.
-
Gardez les diagrammes compréhensibles :Un diagramme qui contient tout communique souvent rien.
Un modèle utile doit aider à répondre à des questions telles que :
-
Qui interagit avec le système ?
-
Quelles capacités le système doit-il fournir ?
-
Quelles étapes composent un processus métier ?
-
Quel objet ou service est responsable de chaque action ?
-
Quelles données et quels concepts du domaine doivent être représentés ?
-
Comment les sous-systèmes sont-ils divisés ?
-
Où les applications, les bases de données et les services externes sont-ils déployés ?
-
Comment une entité importante traverse-t-elle son cycle de vie ?
Si un diagramme n’aide pas à répondre à l’une de ces questions, il peut ne pas être nécessaire.
2. Le cœur des sept diagrammes
| Diagramme | Question principale | Public principal | Phase de projet typique |
|---|---|---|---|
| Cas d’utilisation | Qui a besoin de quoi du système ? | Clients, analystes, propriétaires de produit | Exigences |
| Activité | Comment le travail s’écoule-t-il ? | Analystes, concepteurs, développeurs, testeurs | Exigences et conception du processus |
| Séquence | Comment les participants collaborent-ils au fil du temps ? | Développeurs, architectes, testeurs | Conception détaillée |
| Classe | Quels concepts, données et relations existent ? | Développeurs, analystes, architectes | Conception du domaine et du logiciel |
| Composant | Comment le système est-il divisé en parties principales ? | Architectes, développeurs, équipes d’exploitation | Architecture |
| Déploiement | Où le logiciel s’exécute-t-il ? | Architectes, DevOps, exploitation, équipes de sécurité | Déploiement et exploitation |
| Machine à états | Comment une entité évolue-t-elle dans le temps ? | Développeurs, analystes, testeurs | Conception du cycle de vie |
Ces diagrammes ne sont pas indépendants. Ils forment une chaîne :
Cas d’utilisation ⟶ Activités ⟶ Séquences ⟶ Classes et composants ⟶ Déploiement
Les diagrammes d’états-transitions traversent cette chaîne en décrivant le cycle de vie des objets qui possèdent des états significatifs.
Par exemple, une commande en ligne peut être représentée comme suit :
-
Cas d’utilisation :Passer une commande
-
Activité :Valider le panier, autoriser le paiement, réserver le stock, confirmer la commande
-
Séquence :L’interface client appelle le service de commande, le service de paiement et le service d’inventaire
-
Classe :
Commande,Ligne de commande,Paiement, etProduit -
Composant :Application web, service de commande, adaptateur de paiement, service d’inventaire
-
Déploiement :Navigateur, cluster d’applications, base de données, fournisseur de paiement
-
Machine d’états :Brouillon → Paiement en attente → Payé → Expédié → Livré
3. Diagrammes de cas d’utilisation : Définir les objectifs du système
Un diagramme de cas d’utilisation présente le système de l’extérieur. Il identifie les acteurs qui interagissent avec le système et les objectifs qu’ils poursuivent.
3.1 Ce qu’un diagramme de cas d’utilisation contient
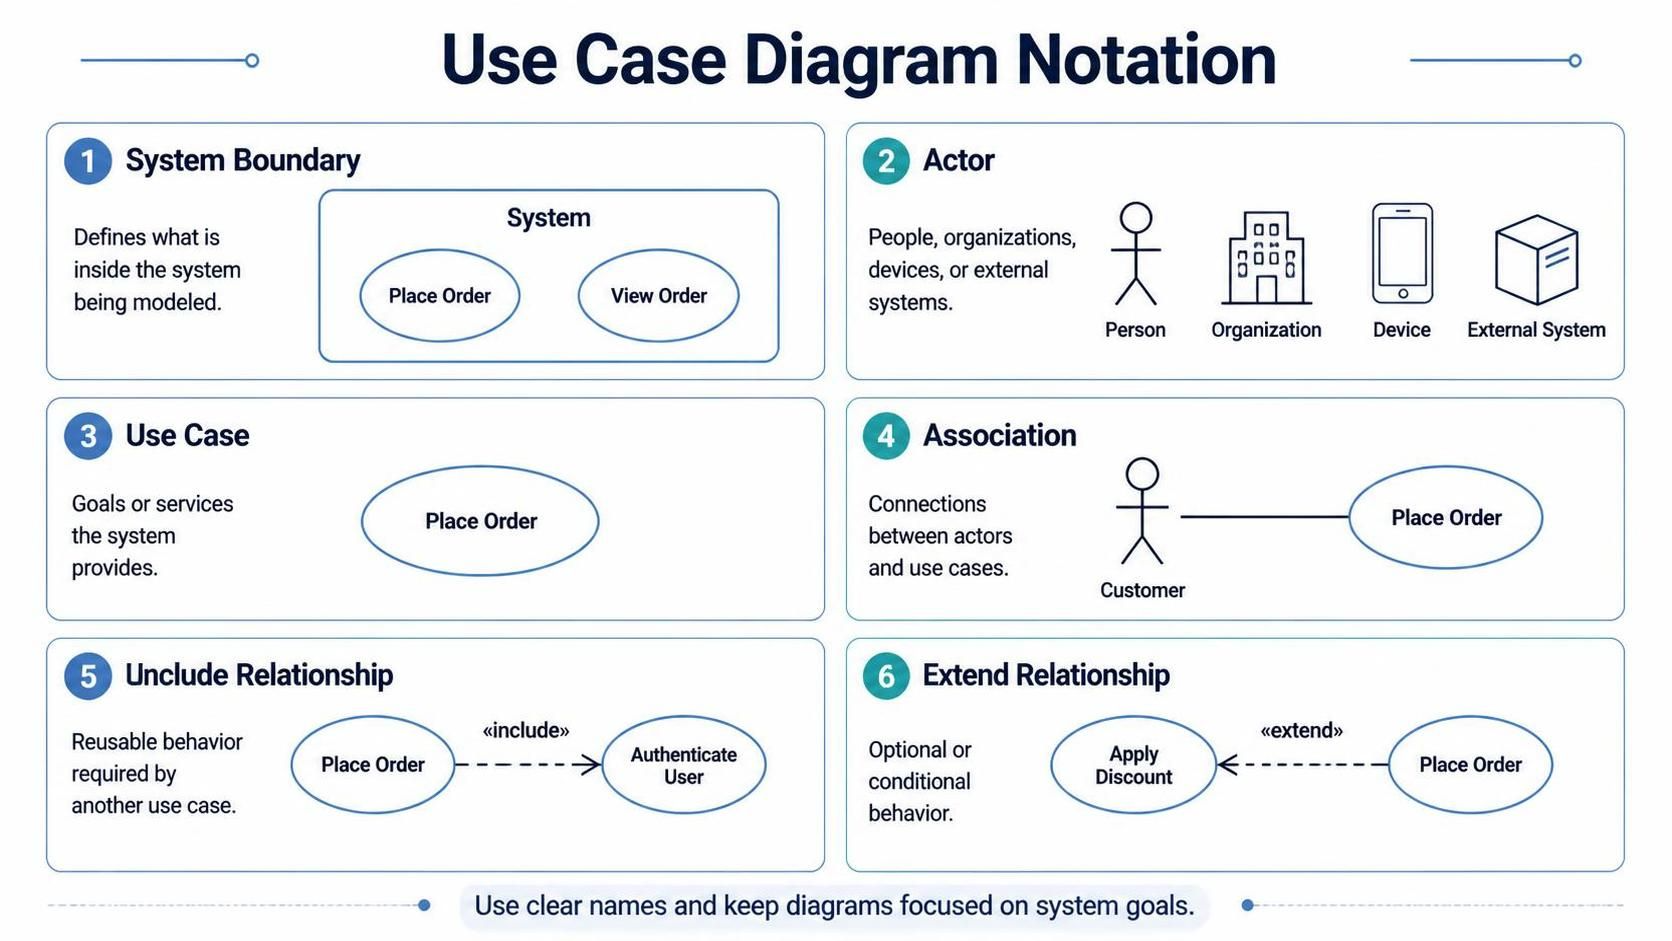
Les éléments principaux sont :
-
Limite du système :Définit ce qui se trouve à l’intérieur du système modélisé
-
Acteurs :Personnes, organisations, appareils ou systèmes externes
-
Cas d’utilisation :Objectifs ou services fournis par le système
-
Associations :Connexions entre les acteurs et les cas d’utilisation
-
Relations d’inclusion :Comportement réutilisable requis par un autre cas d’utilisation
-
Relations d’extension :Comportement optionnel ou conditionnel
Exemple :
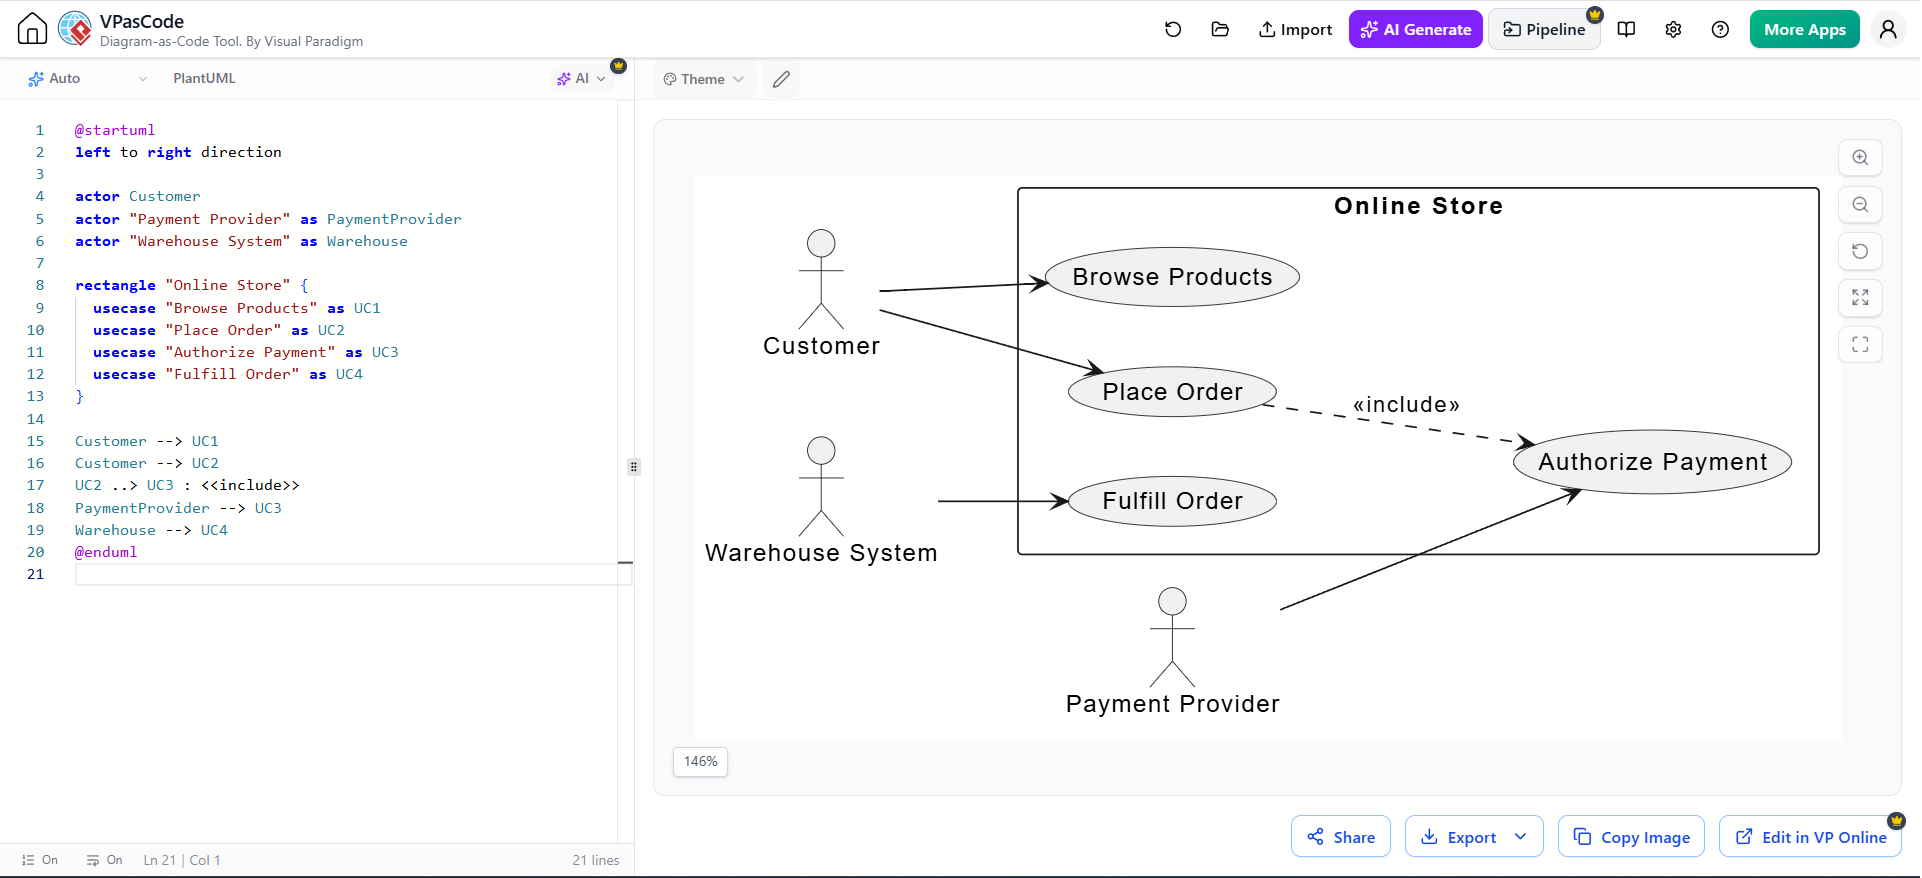
@startuml
direction left to right

actor Client
actor "Fournisseur de paiement" as PaymentProvider
actor "Système d'entrepôt" as Warehouse

rectangle "Boutique en ligne" {
  usecase "Parcourir les produits" as UC1
  usecase "Passer une commande" as UC2
  usecase "Autoriser le paiement" as UC3
  usecase "Exécuter la commande" as UC4
}

Client --> UC1
Client --> UC2
UC2 ..> UC3 : <<include>>
PaymentProvider --> UC3
Warehouse --> UC4
@enduml
3.2 Identifier correctement les acteurs
Un acteur n’est pas nécessairement un rôle humain. Il s’agit de tout élément externe qui interagit avec le système.
Les acteurs possibles incluent :
-
Client
-
Agent de support
-
Administrateur
-
Passerelle de paiement
-
Fournisseur d’identité
-
Système de gestion d’entrepôt
-
Tâche planifiée
-
Application mobile
-
Appareil IoT
Évitez de nommer les acteurs en fonction de détails d’implémentation internes. Un « contrôleur REST » n’est généralement pas un acteur. Une « application partenaire » peut l’être.
3.3 Nommer les cas d’utilisation comme des objectifs
De bons noms de cas d’utilisation décrivent les résultats :
-
Soumettre un rapport de frais
-
Approuver une demande d’achat
-
Enregistrer un nouveau patient
-
Générer une facture
-
Réinitialiser le mot de passe
Des noms faibles décrivent des mécanismes d’implémentation :
-
Appeler une API
-
Exécuter une requête SQL
-
Ouvrir un formulaire
-
Invoquer un contrôleur
Un cas d’utilisation doit répondre à :
Quel résultat significatif un acteur souhaite-t-il obtenir avec le système ?
3.4 Quand utiliser « inclure » et « étendre »
Utiliser «<<inclure>>» lorsqu’un comportement est toujours requis dans le cadre d’un autre.
Par exemple :
-
« Passer une commande » inclut « Calculer le total »
-
« Créer un compte » inclut « Valider l’adresse e-mail »
Utiliser «<<étendre>>» lorsqu’un comportement est optionnel ou conditionnel.
Par exemple :
-
« Passer une commande » peut être étendu par « Appliquer une réduction promotionnelle »
-
« Se connecter » peut être étendu par « Compléter l’authentification multifacteur »
N’utilisez pas ces relations simplement pour rendre un diagramme plus sophistiqué. Souvent, un court scénario écrit ou un diagramme d’activité est plus clair.
3.5 Ce que les diagrammes de cas d’utilisation ne montrent pas
Les diagrammes de cas d’utilisation ne sont pas destinés à décrire :
-
Des mises en page détaillées de l’interface utilisateur
-
Des classes d’implémentation exactes
-
Tables de base de données
-
Ordonnancement des messages
-
Logique algorithmique
-
Topologie de l’infrastructure
Ils définissent le périmètre et les objectifs. Les autres diagrammes fournissent les détails.
4. Diagrammes d’activité : Modélisation des flux de travail et des processus
Les diagrammes d’activité montrent comment le travail progresse. Ils sont particulièrement efficaces pour les processus métier, les flux de travail, la logique de branchement, le travail parallèle et la gestion des exceptions.
4.1 Éléments fondamentaux
Les diagrammes d’activité utilisent couramment :
-
Nœuds initiaux
-
Actions
-
Nœuds de décision
-
Nœuds de fusion
-
Branches et jonctions
-
Couloirs
-
Nœuds finaux
-
Gardes telles que “
[approuvé]ou “[rejeté]
Exemple :
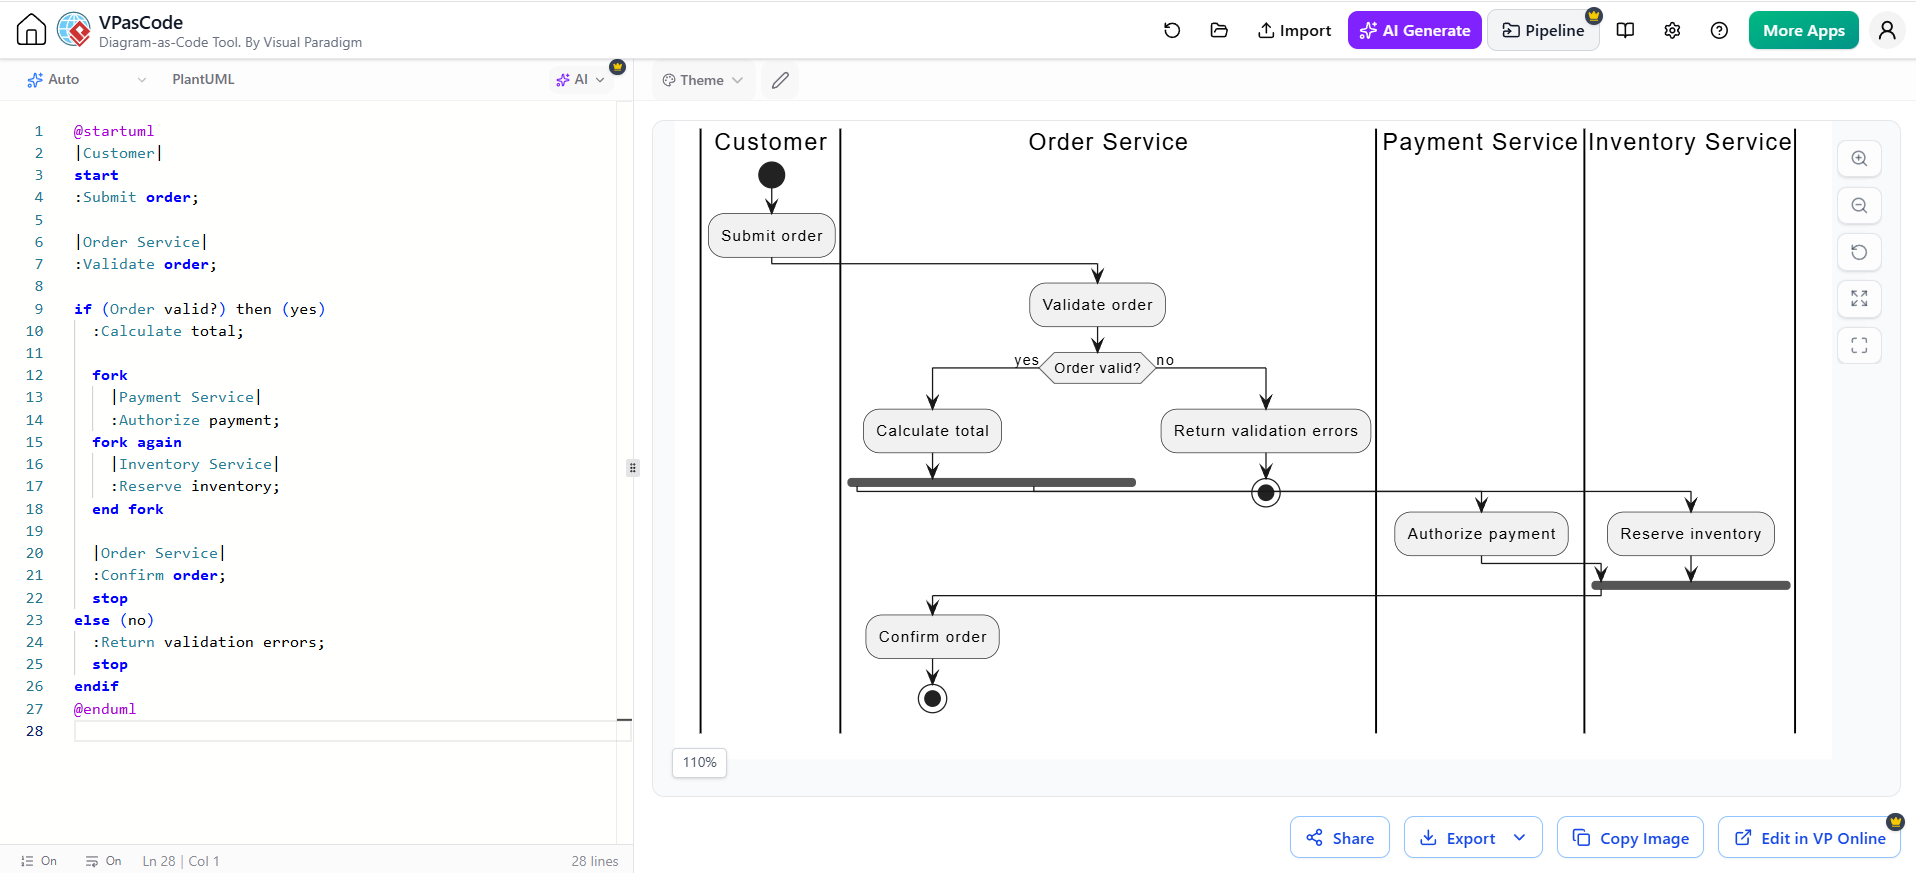
@startuml
|Client|
début
:Soumettre une commande;

|Service de commande|
:Valider la commande;

si (Commande valide ?) alors (oui)
  :Calculer le total;

  fork
    |Service de paiement|
    :Autoriser le paiement;
  fork again
    |Service d'inventaire|
    :Réserver l'inventaire;
  end fork

  |Service de commande|
  :Confirmer la commande;
  stop
sinon (non)
  :Retourner les erreurs de validation;
  stop
endif
@enduml4.2 Utiliser des couloirs pour montrer la responsabilité
Les couloirs clarifient quel rôle, système ou composant effectue chaque action.
Des couloirs utiles peuvent représenter :
-
Client
-
Agent du service client
-
Service de commande
-
Fournisseur de paiement
-
Entrepôt
-
Planificateur automatisé
Les couloirs de nage sont particulièrement précieux lorsqu’un processus traverse des limites organisationnelles ou systémiques.
4.3 Modéliser les décisions explicitement
Une décision doit avoir des gardes significatives :
[Paiement approuvé]
[Paiement refusé]
Évitez les libellés vagues tels que :
[oui]
[non]
sauf si la question de la décision est immédiatement évidente.
4.4 Afficher le parallélisme lorsqu’il est important
Les fourches et les jonctions sont utiles lorsque les activités se produisent de manière concurrente. Par exemple, après qu’une commande soit validée :
-
Le paiement peut être autorisé
-
Les stocks peuvent être réservés
-
Une vérification de fraude peut être effectuée
Cependant, modélisez le parallélisme uniquement lorsqu’il affecte la chronologie, la cohérence, la gestion des échecs ou la conception du système. N’utilisez pas de branches parallèles simplement pour rendre le diagramme plus élaboré.
4.5 Diagrammes d’activité et exigences
Un diagramme d’activité peut révéler des exigences manquantes. Par exemple, lors de la modélisation d’un processus d’approbation, l’équipe peut découvrir des questions sans réponse :
-
Que se passe-t-il si un approbateur est indisponible ?
-
Une demande peut-elle être rejetée et resoumise ?
-
Quel est le délai d’escalade ?
-
Deux personnes peuvent-elles approuver simultanément ?
-
Que se passe-t-il si le système en aval est indisponible ?
Cela rend les diagrammes d’activité utiles avant le début de l’implémentation.
5. Diagrammes de séquence : Expliquer la collaboration dans le temps
Les diagrammes de séquence montrent comment les participants échangent des messages dans une interaction ordonnée dans le temps. Ils sont idéaux pour décrire en détail des scénarios importants.
5.1 Éléments principaux
Un diagramme de séquence comprend généralement :
-
Acteurs
-
Objets ou services
-
Lignes de vie
-
Messages
-
Messages de retour
-
Barres d’activation
-
Conditions
-
Boucles
-
Chemins alternatifs
-
Messages asynchrones
Exemple :
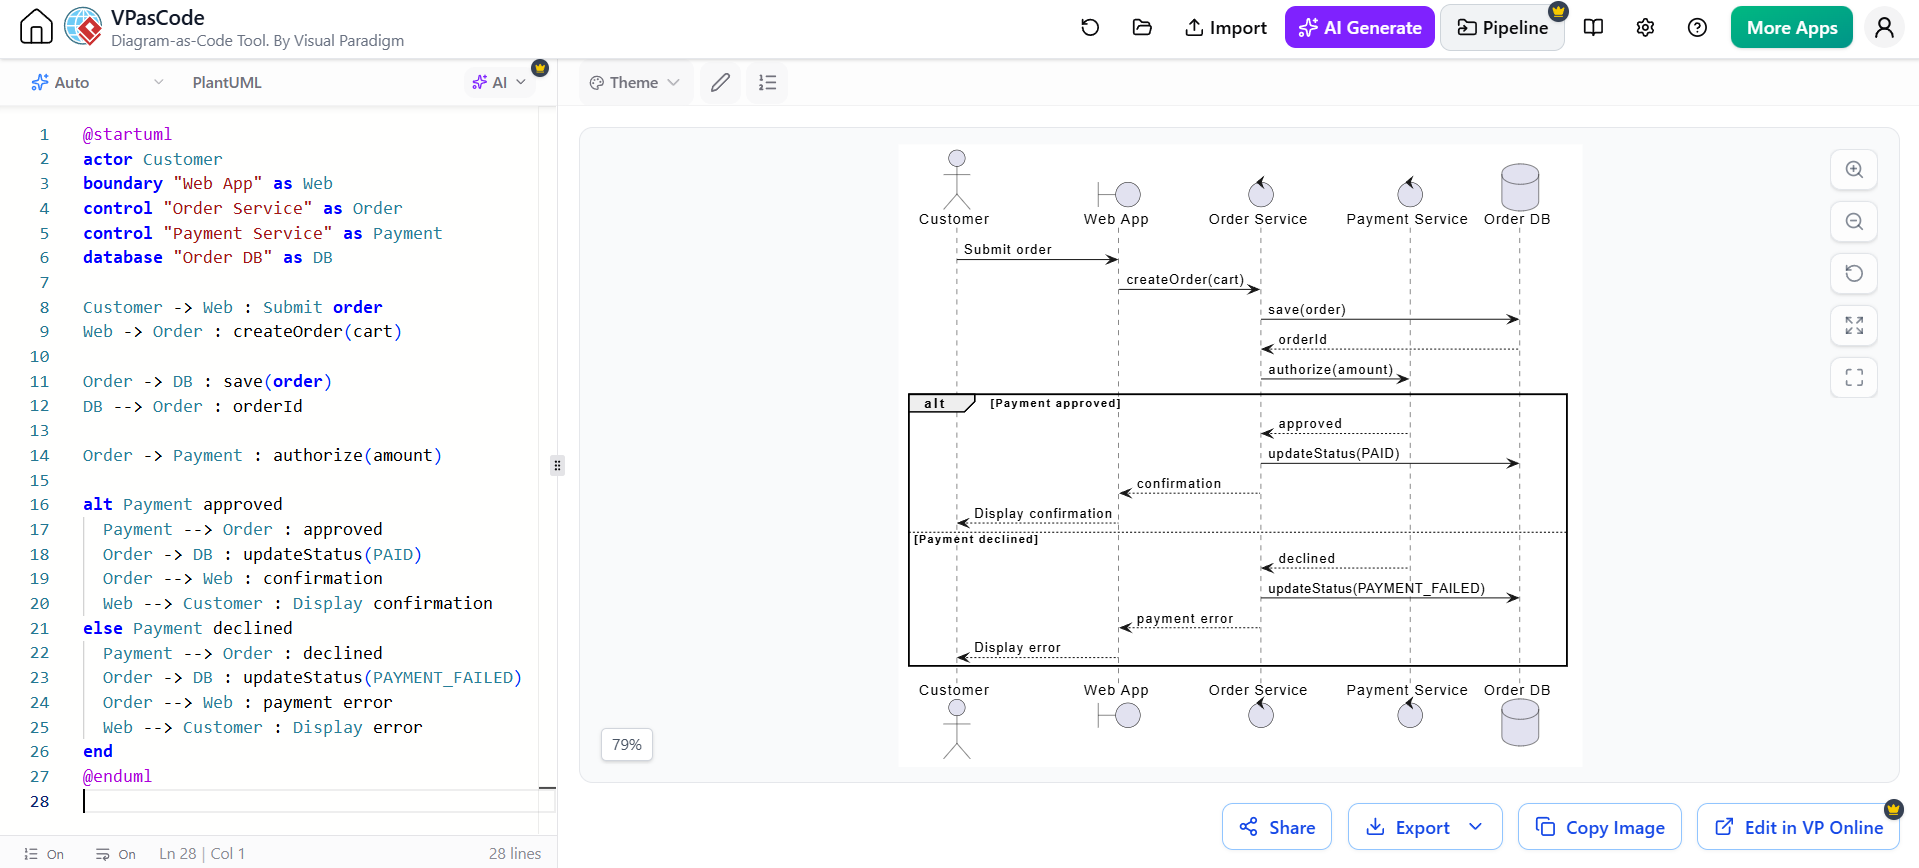
@startuml
acteur Client
frontière "Application Web" comme Web
contrôle "Service de commande" comme Order
contrôle "Service de paiement" comme Payment
database "Base de données de commandes" comme DB

Client -> Web : Soumettre une commande
Web -> Order : createOrder(cart)

Order -> DB : save(order)
DB --> Order : orderId

Order -> Payment : authorize(amount)

alt Paiement approuvé
  Payment --> Order : approuvé
  Order -> DB : updateStatus(PAID)
  Order --> Web : confirmation
  Web --> Client : Afficher la confirmation
else Paiement refusé
  Payment --> Order : refusé
  Order -> DB : updateStatus(PAYMENT_FAILED)
  Order --> Web : erreur de paiement
  Web --> Client : Afficher l'erreur
end
@enduml5.2 Choisir les scénarios de manière stratégique
Ne créez pas un diagramme de séquence pour chaque cas d’utilisation. Commencez par des scénarios qui sont :
-
Critiques pour l’entreprise
-
Techniquement risqués
-
Lourds en intégration
-
Sensibles à la sécurité
-
Transactionnels
-
Difficiles à comprendre
-
Susceptibles de révéler des problèmes d’architecture
Les exemples typiques incluent :
-
Authentification des utilisateurs
-
Traitement des paiements
-
Téléchargement de fichiers
-
Soumission de commande
-
Réinitialisation du mot de passe
-
Publication d’événements
-
Reprise après échec
-
Exécution de tâches en arrière-plan
5.3 Distinguer les interactions synchrones et asynchrones
Un appel synchrone signifie que l’émetteur attend une réponse. Un message asynchrone permet à l’émetteur de continuer.
Cette distinction affecte :
-
Expérience utilisateur
-
Limites de transaction
-
Gestion des erreurs
-
Évolutivité
-
Comportement de réessai
-
Observabilité
Utilisez une notation différente de manière cohérente et expliquez les comportements asynchrones importants dans une note ou un texte d’accompagnement.
5.4 Modéliser les chemins d’échec
Un diagramme de séquence qui ne montre que le chemin réussi peut masquer des risques majeurs de conception. Utilisez alt, opt, et boucle pour afficher :
-
Échec de validation
-
Échec d’autorisation
-
Délai d’attente dépassé
-
Réessai
-
Échec partiel
-
Demande en double
-
Indisponibilité du service
-
Compensation ou annulation
Par exemple :
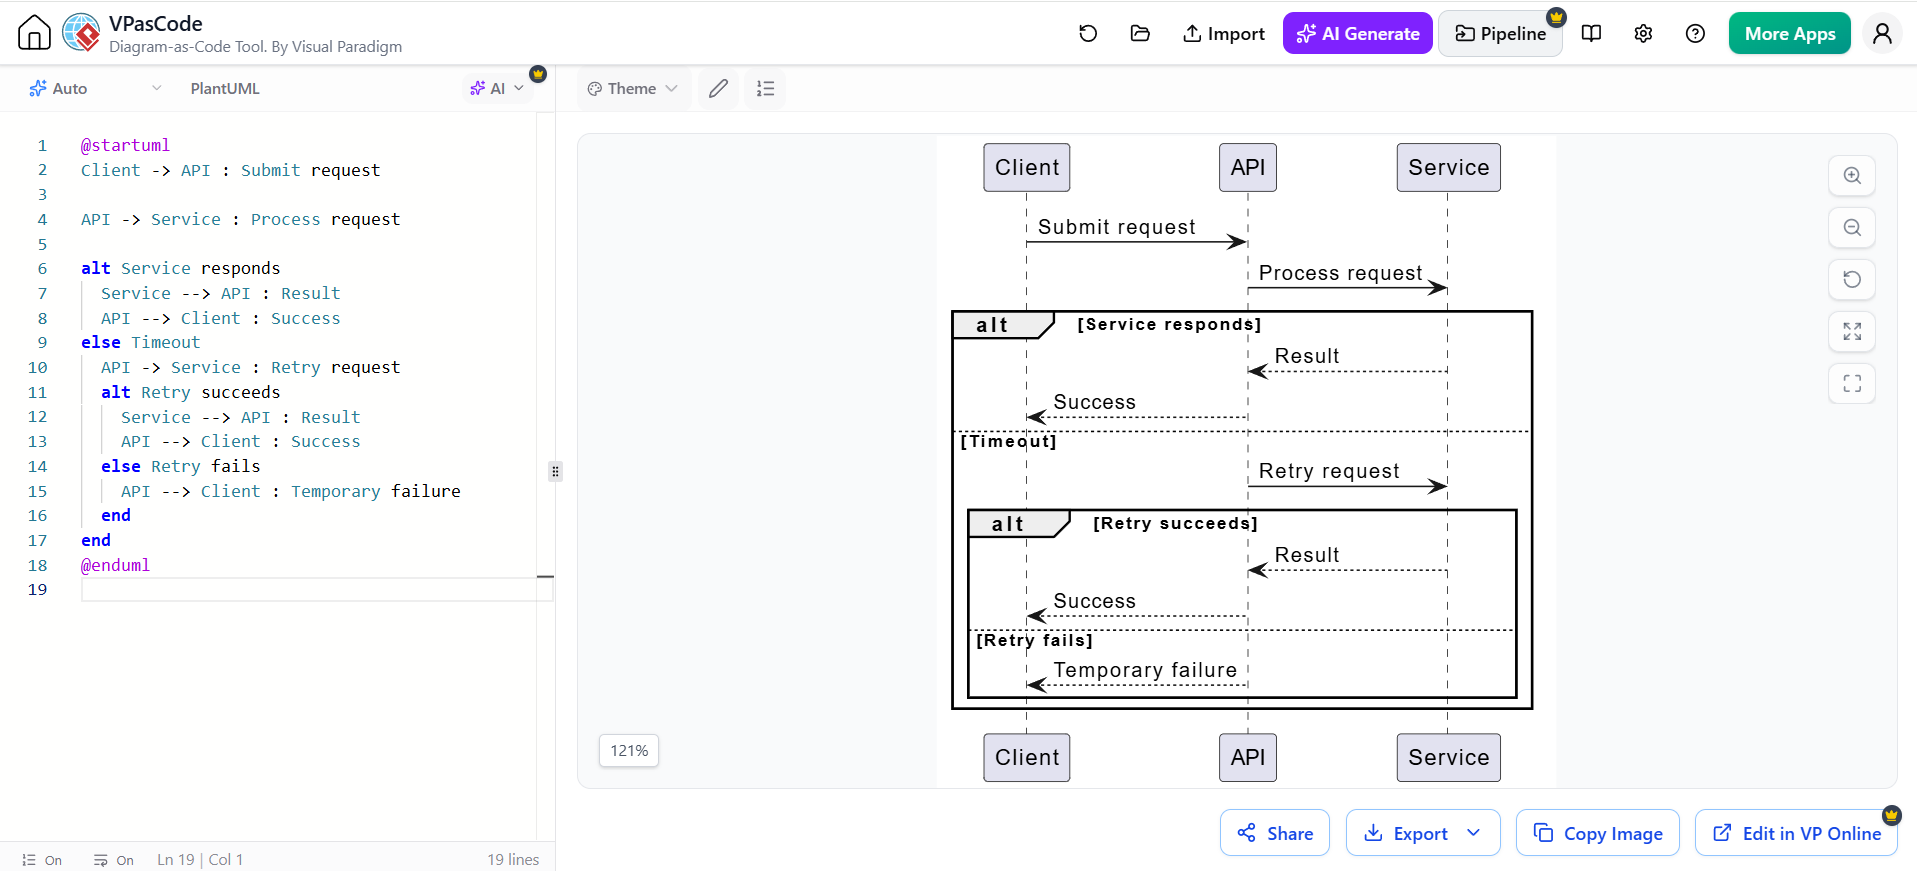
@startuml
Client -> API : Soumettre une demande

API -> Service : Traiter la demande

alt Le service répond
  Service --> API : Résultat
  API --> Client : Succès
else Délai d'attente dépassé
  API -> Service : Réessayer la demande
  alt La réessai réussit
    Service --> API : Résultat
    API --> Client : Succès
else La réessai échoue
  API --> Client : Échec temporaire
  fin
fin
@enduml
5.5 Éviter les diagrammes de séquence trop détaillés
Un diagramme de séquence devient difficile à maintenir lorsqu’il inclut chaque appel de méthode interne. Concentrez-vous sur les responsabilités et les limites significatives :
-
Interface utilisateur
-
Service d’application
-
Objet de domaine
-
Référentiel
-
Service externe
-
Courtier de messages
-
Base de données
Les diagrammes d’implémentation détaillés peuvent être utiles lors du débogage, mais ils ne devraient pas devenir la documentation architecturale principale.
6. Diagrammes de classes : Décrire la structure et les concepts de domaine
Les diagrammes de classes montrent la structure statique. Ils peuvent décrire soit :
-
Un modèle de domaine conceptuel
-
Un modèle d’objet de niveau de conception
-
Une structure de classe orientée implémentation
Ce sont différents niveaux d’abstraction et ne doivent pas être mélangés avec négligence.
6.1 Diagrammes de classes conceptuels versus implémentation
Un modèle conceptuel peut contenir :
-
Client
-
Commande
-
Produit
-
Paiement
Un modèle d’implémentation peut contenir :
-
OrderController -
OrderApplicationService -
OrderRepository -
PaymentGatewayAdapter
Les deux sont valides, mais ils répondent à des questions différentes.
6.2 Relations fondamentales
Les relations courantes incluent :
-
Association
-
Agrégation
-
Composition
-
Généralisation
-
Dépendance
-
Réalisation
Utilisez les relations avec précaution. Dans de nombreux cas, une simple association est plus claire qu’une distinction élaborée entre agrégation et composition.
Exemple :
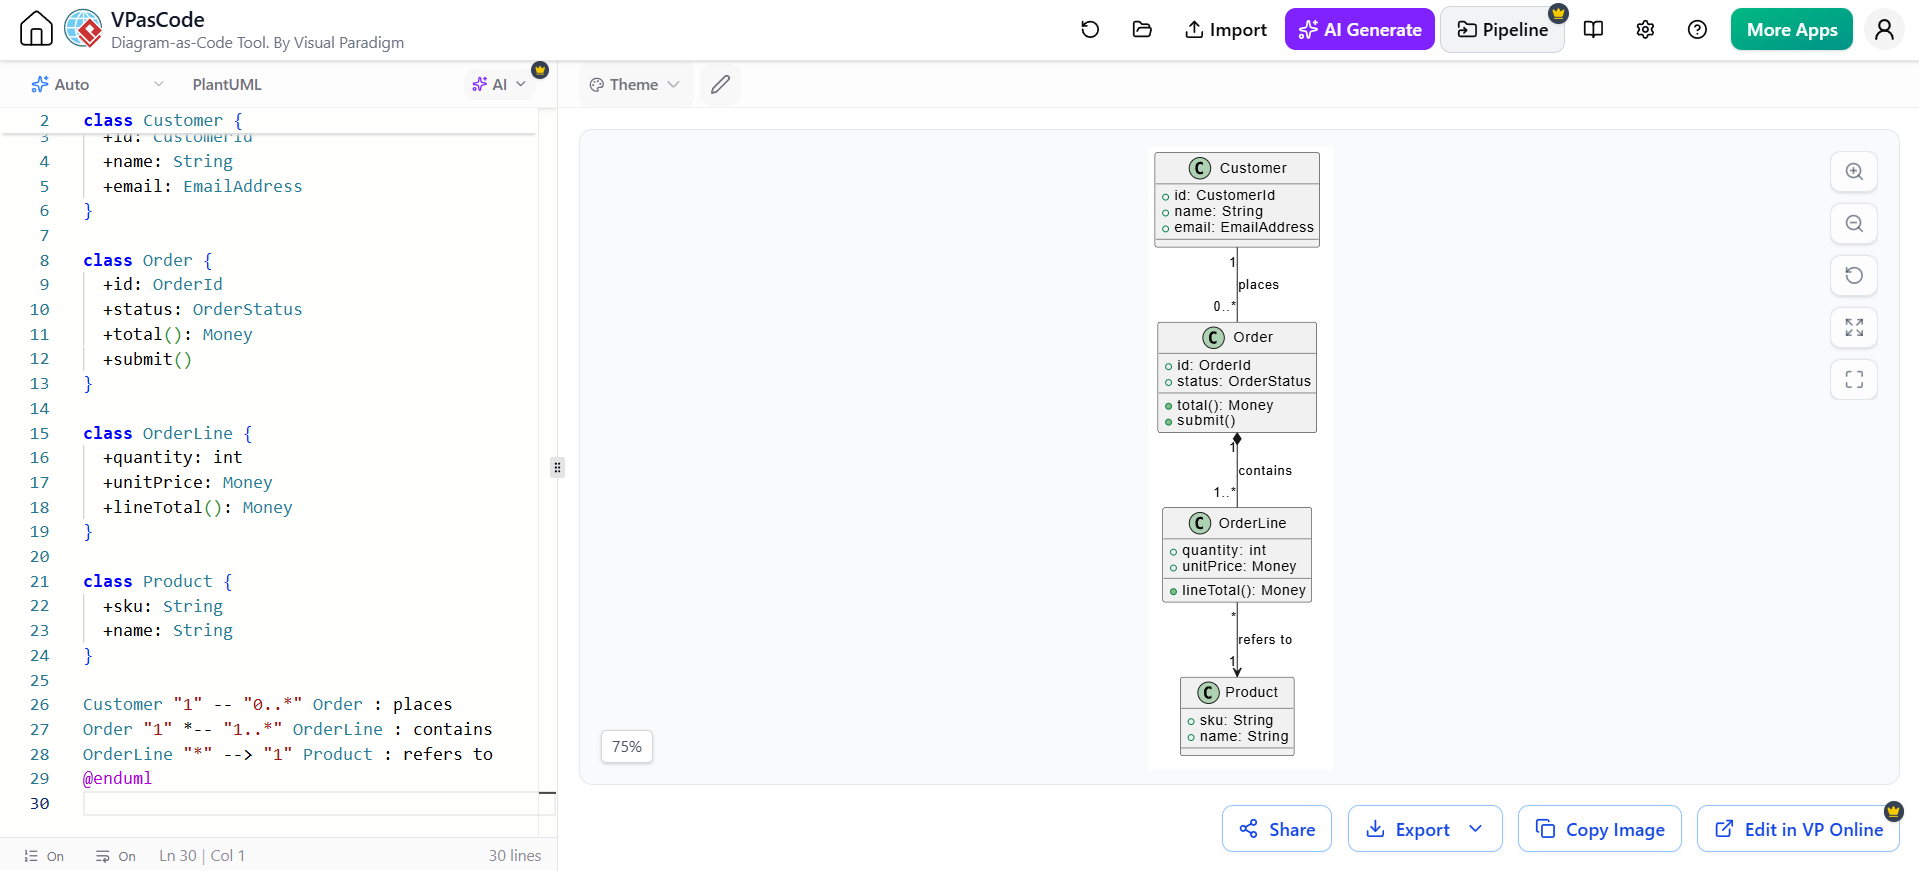
@startuml
class Customer {
  +id: CustomerId
  +name: String
  +email: EmailAddress
}

class Order {
  +id: OrderId
  +status: OrderStatus
  +total(): Money
  +submit()
}

class OrderLine {
  +quantity: int
  +unitPrice: Money
  +lineTotal(): Money
}

class Product {
  +sku: String
  +name: String
}

Customer "1" -- "0..*" Order : places
Order "1" *-- "1..*" OrderLine : contains
OrderLine "*" --> "1" Product : refers to
@enduml
6.3 La multiplicité est importante
La multiplicité exprime des contraintes :
-
1— exactement un -
0..1— optionnel -
*— plusieurs -
1..*— un ou plusieurs
Par exemple :
Customer "1" -- "0..*" Order
signifie que chaque commande appartient à un seul client, tandis qu’un client peut avoir zéro ou plusieurs commandes.
6.4 Modéliser les responsabilités, pas seulement les champs de données
Un diagramme de classes devrait aider à expliquer où appartient le comportement. Un objet de domaine avec des opérations significatives est souvent plus informatif qu’un ensemble de classes contenant uniquement des getters et des setters.
Par exemple :
Order.submit()
Order.cancel()
Order.calculateTotal()
Payment.authorize()
Les opérations exactes dépendent de l’approche de conception, mais le principe est cohérent :
Placez les responsabilités métier importantes à proximité des concepts qui les possèdent.
6.5 Évitez de transformer les diagrammes de classes en schémas de base de données
Un diagramme de classe n’est pas automatiquement un schéma relationnel. N’ajoutez pas chaque colonne de base de données sauf si l’objectif est spécifiquement la conception de la persistance.
Une distinction utile est :
-
Modèle de domaine :Concepts et règles métier
-
Modèle de conception :Classes logicielles et responsabilités
-
Modèle de données :Tables, clés, index et contraintes
Ces modèles peuvent être liés, mais ils ne doivent pas être confondus.
7. Diagrammes de composants : Montrer les limites architecturales
Les diagrammes de composants décrivent les parties principales remplaçables ou déployables d’un système et les interfaces par lesquelles elles interagissent.
Ils sont utiles pour répondre :
-
Quels sont les sous-systèmes majeurs ?
-
Quel composant possède une responsabilité ?
-
Que fournit chaque composant ?
-
Que nécessite chaque composant ?
-
Où se situent les limites d’intégration ?
-
Quelles dépendances sont stables ou risquées ?
Exemple :
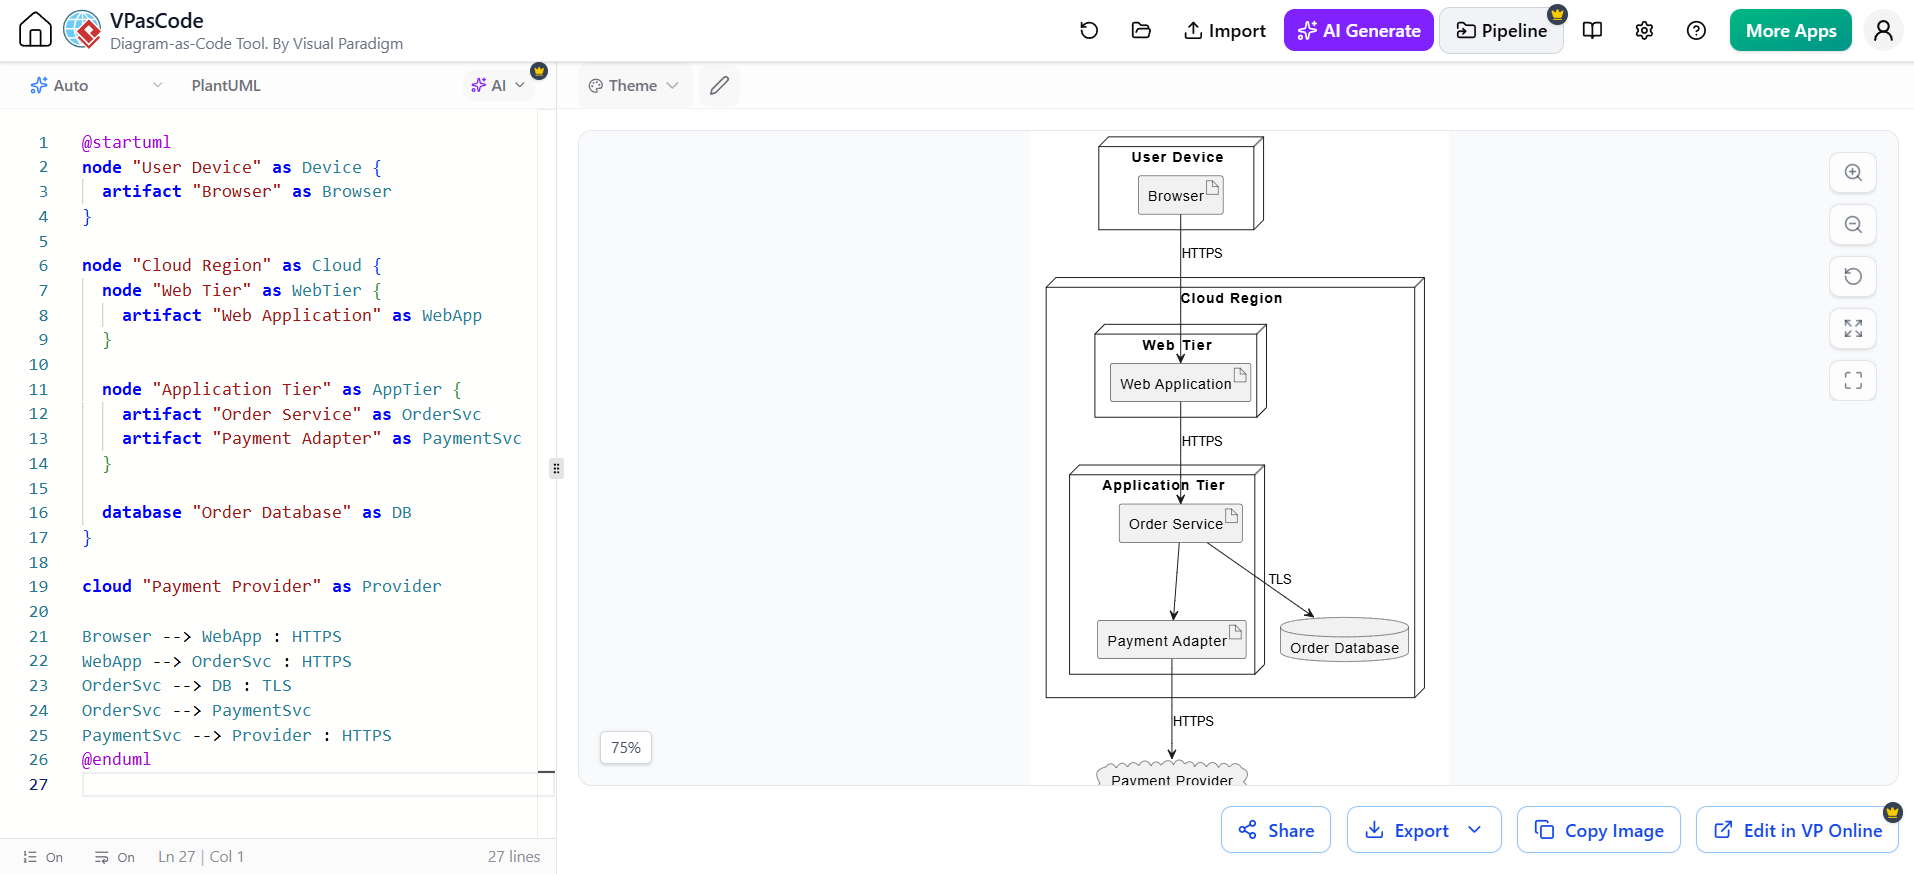
@startuml
component "Application Web" as Web
component "Service de Commande" as Order
component "Adaptateur de Paiement" as Payment
component "Service d'Inventaire" as Inventory
database "Base de données de Commande" as DB
cloud "Fournisseur de Paiement Externe" as Provider

Web --> Order : API REST
Order --> Payment : Interface de Paiement
Order --> Inventory : API d'Inventaire
Order --> DB : Persistance
Payment --> Provider : API du Fournisseur
@enduml
7.1 Les diagrammes de composants ne sont pas des diagrammes de paquets
Un diagramme de paquet regroupe des éléments de modèle, souvent pour l’organisation. Un diagramme de composants décrit des unités architecturales qui fournissent et consomment des fonctionnalités.
Un composant peut être :
-
Un service déployable
-
Une application web
-
Une application mobile
-
Une bibliothèque
-
Un courtier de messages
-
Une plateforme externe
-
Une base de données
-
Une intégration tierce
Le niveau approprié dépend de l’architecture.
7.2 Afficher les interfaces là où elles clarifient les contrats
Les interfaces rendent les dépendances plus explicites :
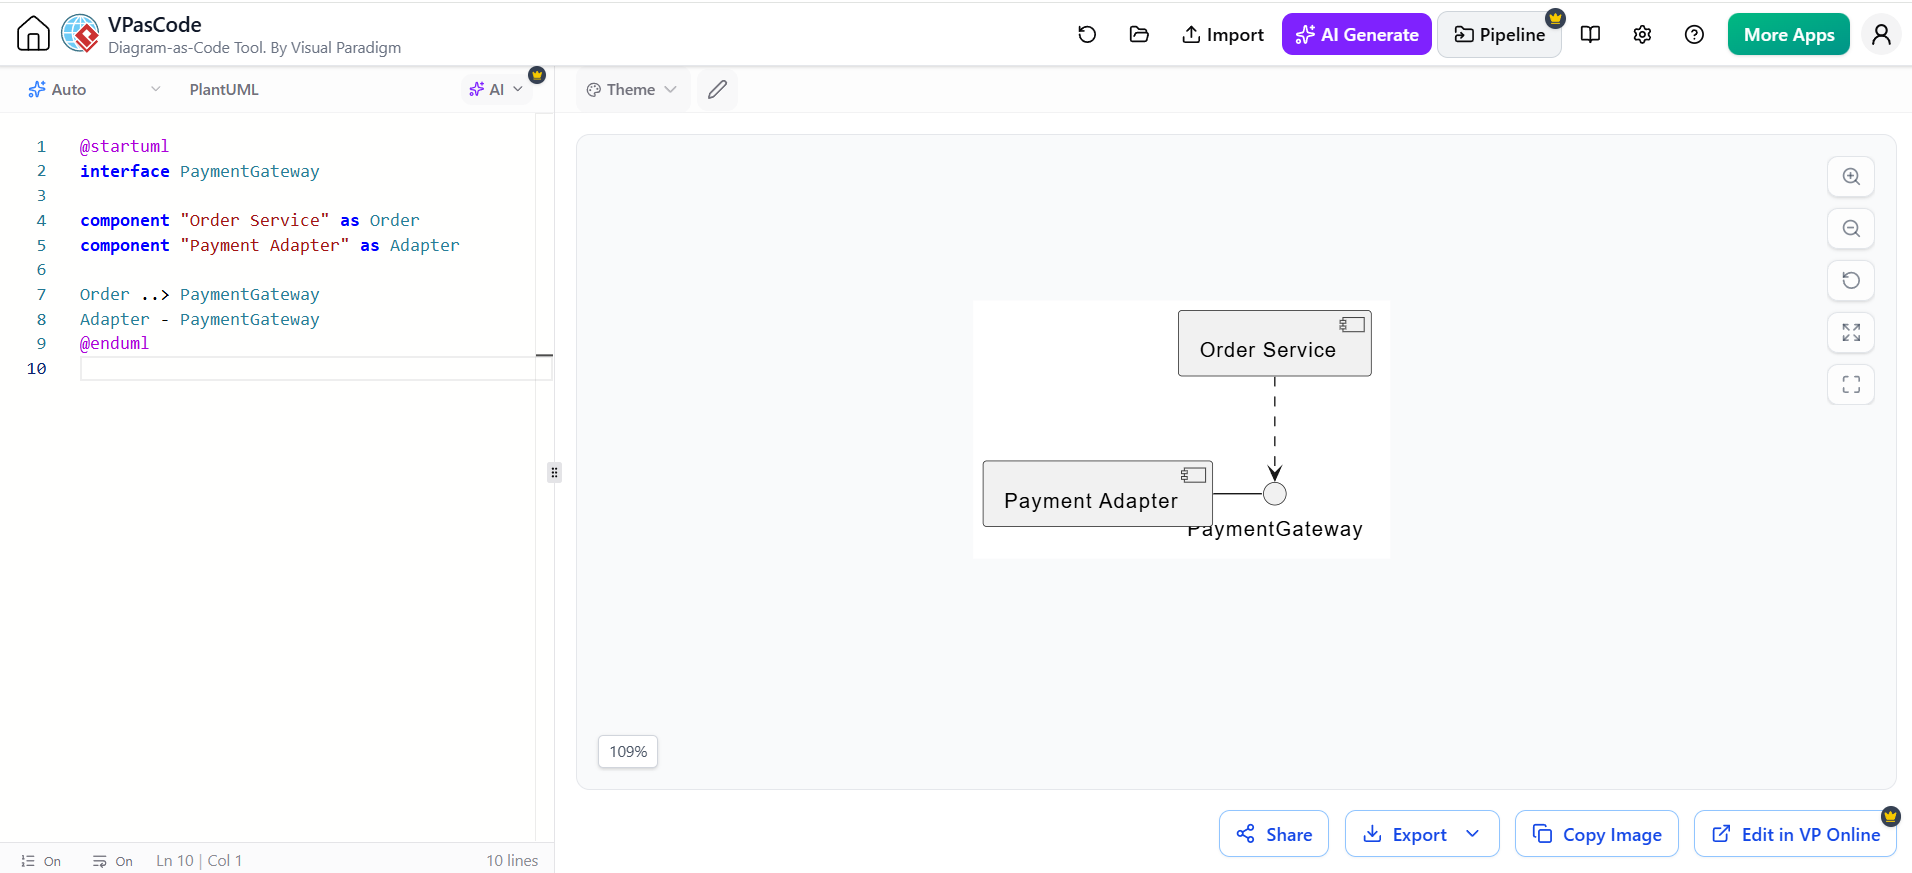
@startuml
interface PaymentGateway

composant "Service de commande" as Order
composant "Adaptateur de paiement" as Adapter

Order ..> PaymentGateway
Adapter - PaymentGateway
@enduml
Cela indique que le service de commande dépend d’une abstraction plutôt que d’un fournisseur particulier.
7.3 Utiliser des diagrammes de composants pour soutenir les décisions architecturales
Un diagramme de composants devient plus précieux lorsqu’il est associé à de courtes notes de conception :
-
Pourquoi cette frontière est-elle présente ?
-
Qui possède les données ?
-
L’interaction est-elle synchrone ou asynchrone ?
-
Que se passe-t-il lorsque la dépendance échoue ?
-
Le composant est-il déployable indépendamment ?
-
Quelle frontière de sécurité représente-t-il ?
-
Quelles garanties de cohérence existent ?
Le diagramme ne doit pas nécessairement contenir toutes les réponses, mais il doit orienter l’attention vers les réponses importantes.
8. Diagrammes de déploiement : Connecter les logiciels à l’infrastructure
Les diagrammes de déploiement montrent l’environnement physique ou virtuel où les artefacts logiciels s’exécutent.
Ils aident à répondre :
-
Où s’exécute chaque application ?
-
Quels nœuds communiquent ?
-
Où sont situées les bases de données ?
-
Quels services sont accessibles de l’extérieur ?
-
Quelles sont les limites du réseau ?
-
Comment le système est-il distribué ?
-
Quels choix d’infrastructure affectent la fiabilité ou les performances ?
Exemple :
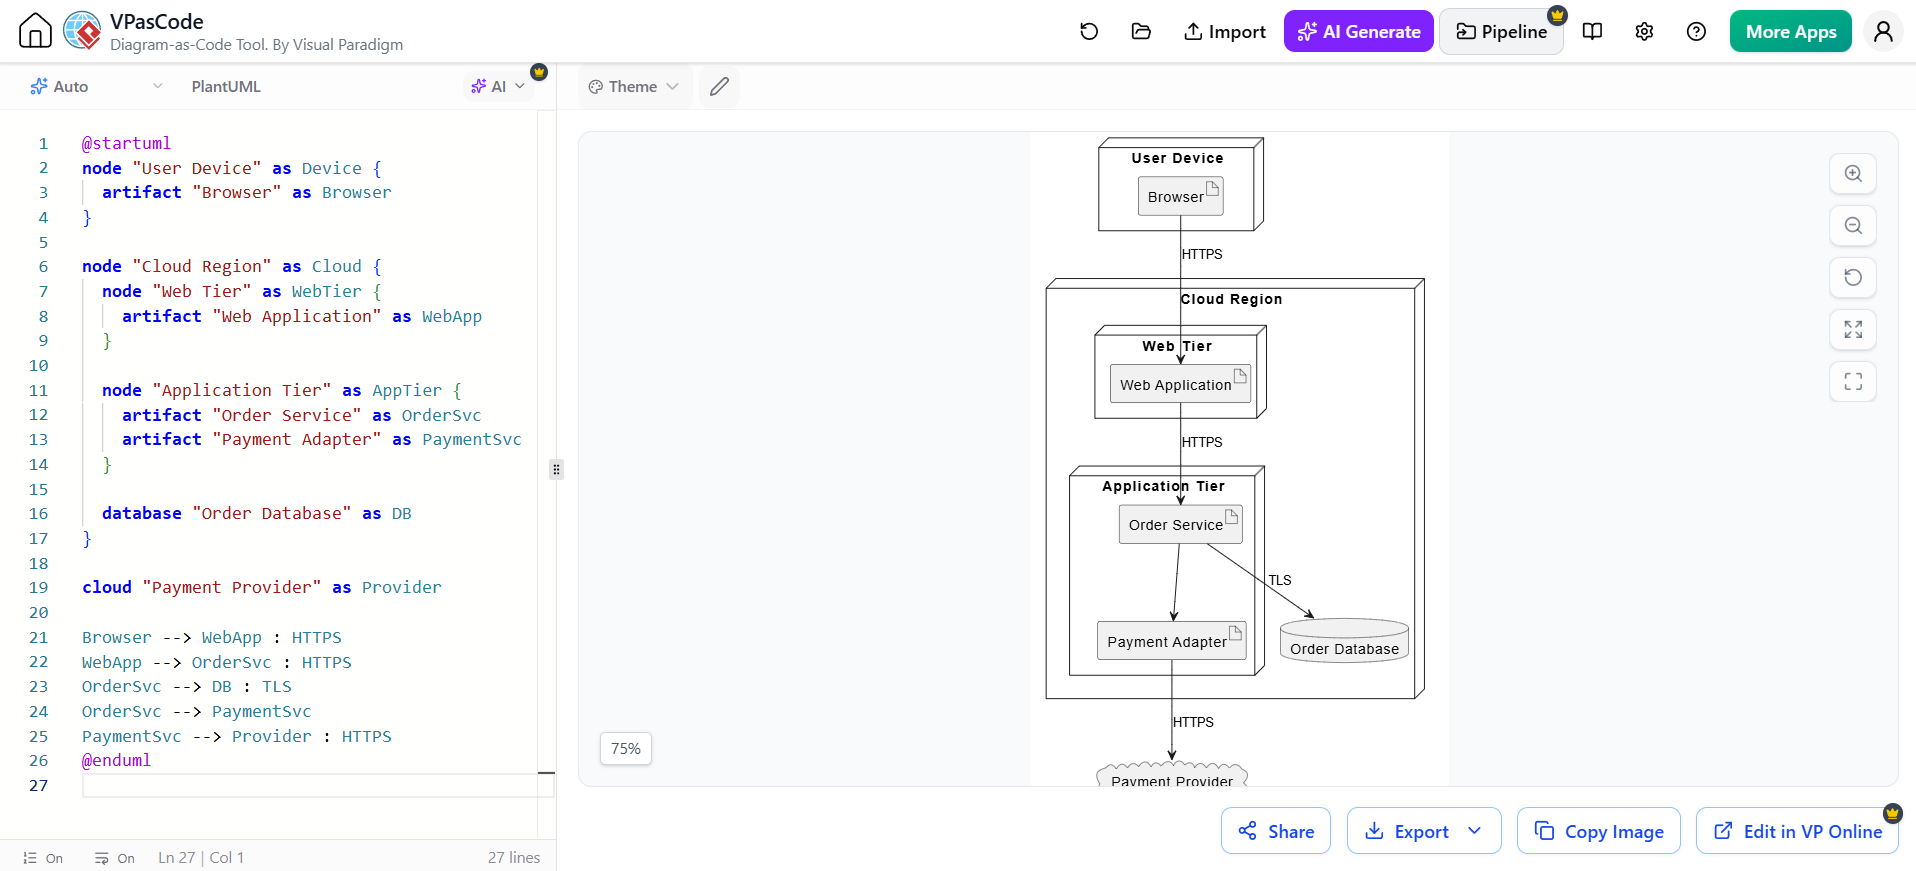
@startuml
node "Périphérique utilisateur" as Device {
  artifact "Navigateur" as Browser
}

node "Région cloud" as Cloud {
  node "Niveau Web" as WebTier {
    artifact "Application Web" as WebApp
  }

  node "Niveau Application" as AppTier {
    artifact "Service de commande" as OrderSvc
    artifact "Adaptateur de paiement" as PaymentSvc
  }

  database "Base de données de commandes" as DB
}

cloud "Fournisseur de paiement" as Provider

Browser --> WebApp : HTTPS
WebApp --> OrderSvc : HTTPS
OrderSvc --> DB : TLS
OrderSvc --> PaymentSvc
PaymentSvc --> Provider : HTTPS
@enduml
8.1 Distinguer les nœuds, les artefacts et les environnements
-
Un nœud est un environnement d’exécution, tel qu’un serveur, un conteneur, un appareil, une machine virtuelle ou une plateforme gérée.
-
Un artefact est une unité logicielle déployable, telle qu’un binaire, une image de conteneur, un paquet ou une application.
-
Un environnement peut représenter le développement, les tests, la préproduction ou la production.
8.2 Inclure les détails opérationnellement importants
Selon l’objectif, les diagrammes de déploiement peuvent afficher :
-
Équilibreurs de charge
-
Pare-feu
-
Zones réseau
-
Clusters de conteneurs
-
Zones de disponibilité
-
Bases de données et répliques
-
Caches
-
Courtiers de messages
-
Stockage d’objets
-
Services externes
-
Systèmes de surveillance et de journalisation
N’ajoutez pas de détails d’infrastructure qui n’ont aucun effet sur la décision documentée.
8.3 Utiliser des diagrammes de déploiement pour l’analyse des risques
La modélisation du déploiement peut révéler :
-
Un point de défaillance unique
-
Une base de données exposée
-
Une frontière réseau manquante
-
Un trafic inter-régions excessif
-
Une dépendance sans stratégie de basculement
-
Une séparation inadéquate entre les environnements
-
Une connexion non chiffrée
-
Une hypothèse de mise à l’échelle irréaliste
9. Diagrammes d’états : Modélisation des cycles de vie
Les diagrammes d’états décrivent comment une entité répond aux événements en passant d’un état à un autre.
Ils sont précieux lorsque le comportement d’un objet dépend fortement de son état actuel.
Les exemples courants incluent :
-
Commande
-
Paiement
-
Expédition
-
Ticket de support
-
Compte utilisateur
-
Demande de flux de travail
-
Abonnement
-
Document
-
Périphérique
-
Exécution de tâche
Exemple :
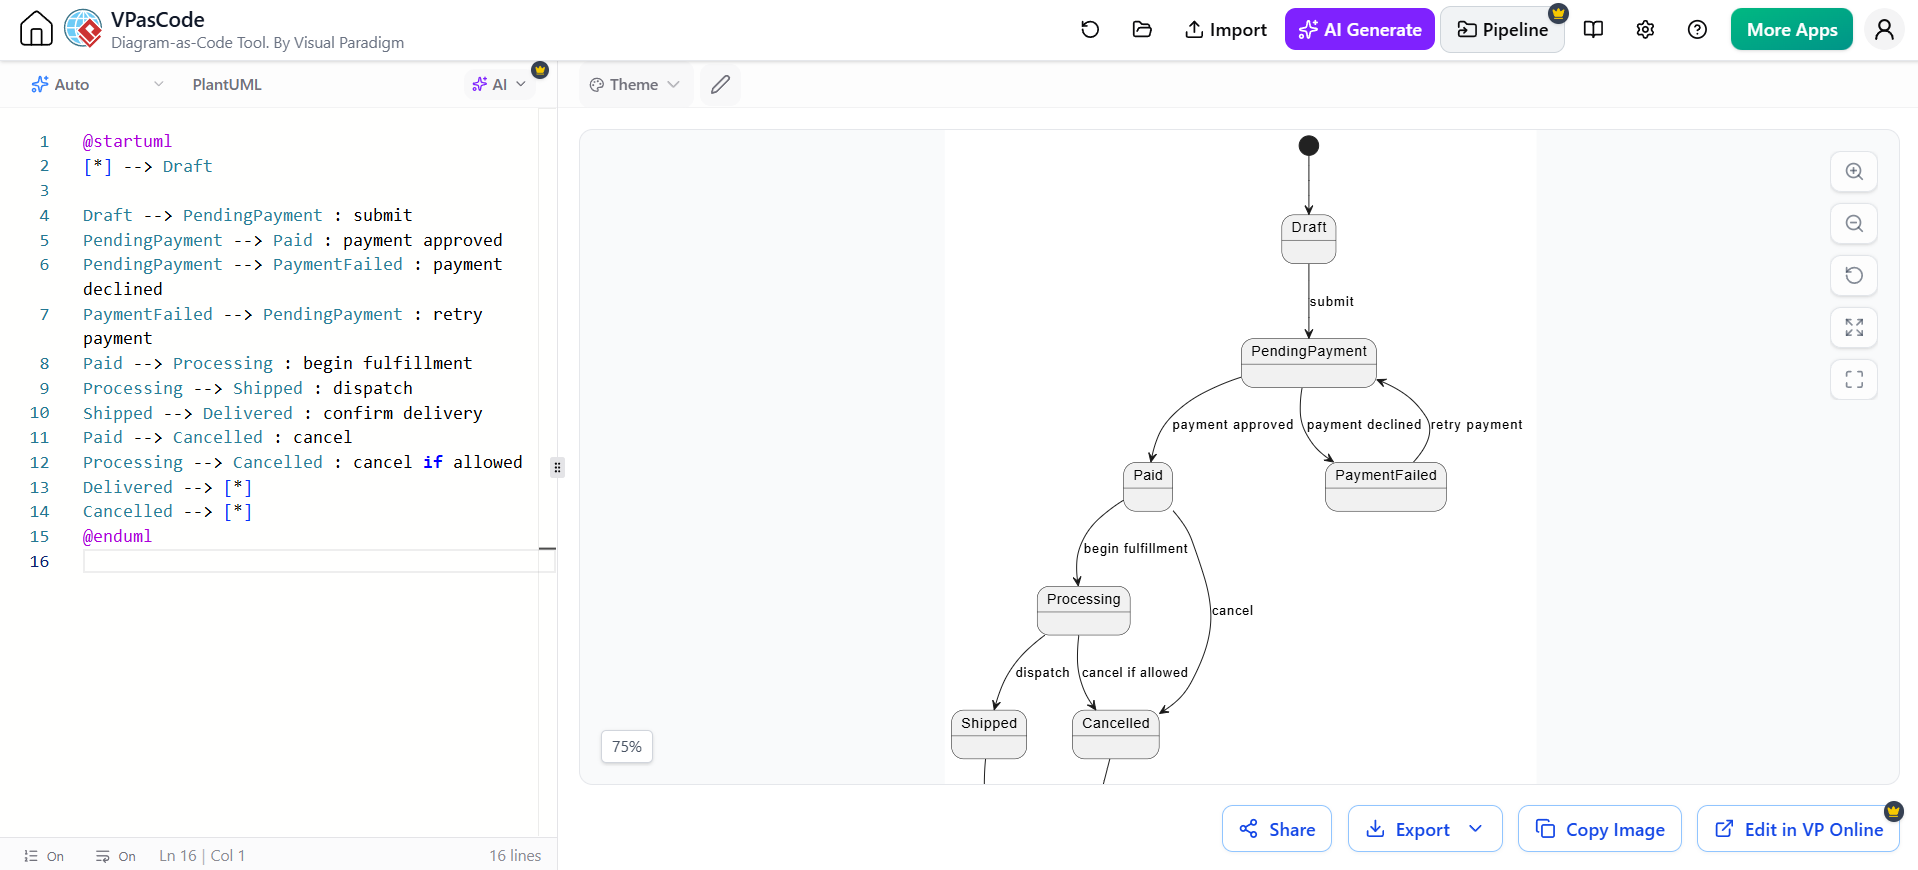
@startuml
[*] --> Brouillon

Brouillon --> PaiementEnAttente : soumettre
PaiementEnAttente --> Payé : paiement approuvé
PaiementEnAttente --> ÉchecPaiement : paiement refusé
ÉchecPaiement --> PaiementEnAttente : réessayer le paiement
Payé --> Traitement : commencer l'exécution
Traitement --> Expédié : expédier
Expédié --> Livré : confirmer la livraison
Payé --> Annulé : annuler
Traitement --> Annulé : annuler si autorisé
Livré --> [*]
Annulé --> [*]
@enduml
9.1 Définir les états avec soin
Un état doit représenter une condition significative, et non simplement une action.
Bons états :
-
En attente d’approbation
-
Approuvé
-
Rejeté
-
Échec du paiement
-
Expédié
États faibles :
-
Clic sur le bouton
-
Appel de service
-
Exécution de méthode
Les actions sont des événements ou des transitions. Les états sont des conditions qui persistent.
9.2 Inclure les règles de transition
Une transition peut inclure :
-
Événement
-
Condition de garde
-
Action
Par exemple :
En attente d'approbation -- approuver [gestionnaire autorisé] / enregistrerApprobation --> Approuvé
Cela rend les règles métier visibles et testables.
9.3 Utiliser les machines à états pour dériver des tests
Chaque transition suggère des cas de test :
-
Transition valide
-
Transition invalide
-
Échec de la garde
-
Événement répété
-
Délai d’attente dépassé
-
Nouvelle tentative
-
Annulation
-
Récupération
Pour un cycle de vie de commande, les tests pourraient vérifier :
-
Une commande brouillon peut être soumise
-
Une commande livrée ne peut pas être annulée
-
Une échec de paiement permet une nouvelle tentative
-
Une commande annulée ne peut pas revenir à un statut payé
10. Comment les sept diagrammes fonctionnent ensemble
Les diagrammes devraient former un modèle cohérent plutôt que sept illustrations disjointes.
Envisagez une capacité « Soumettre un rapport de frais ».
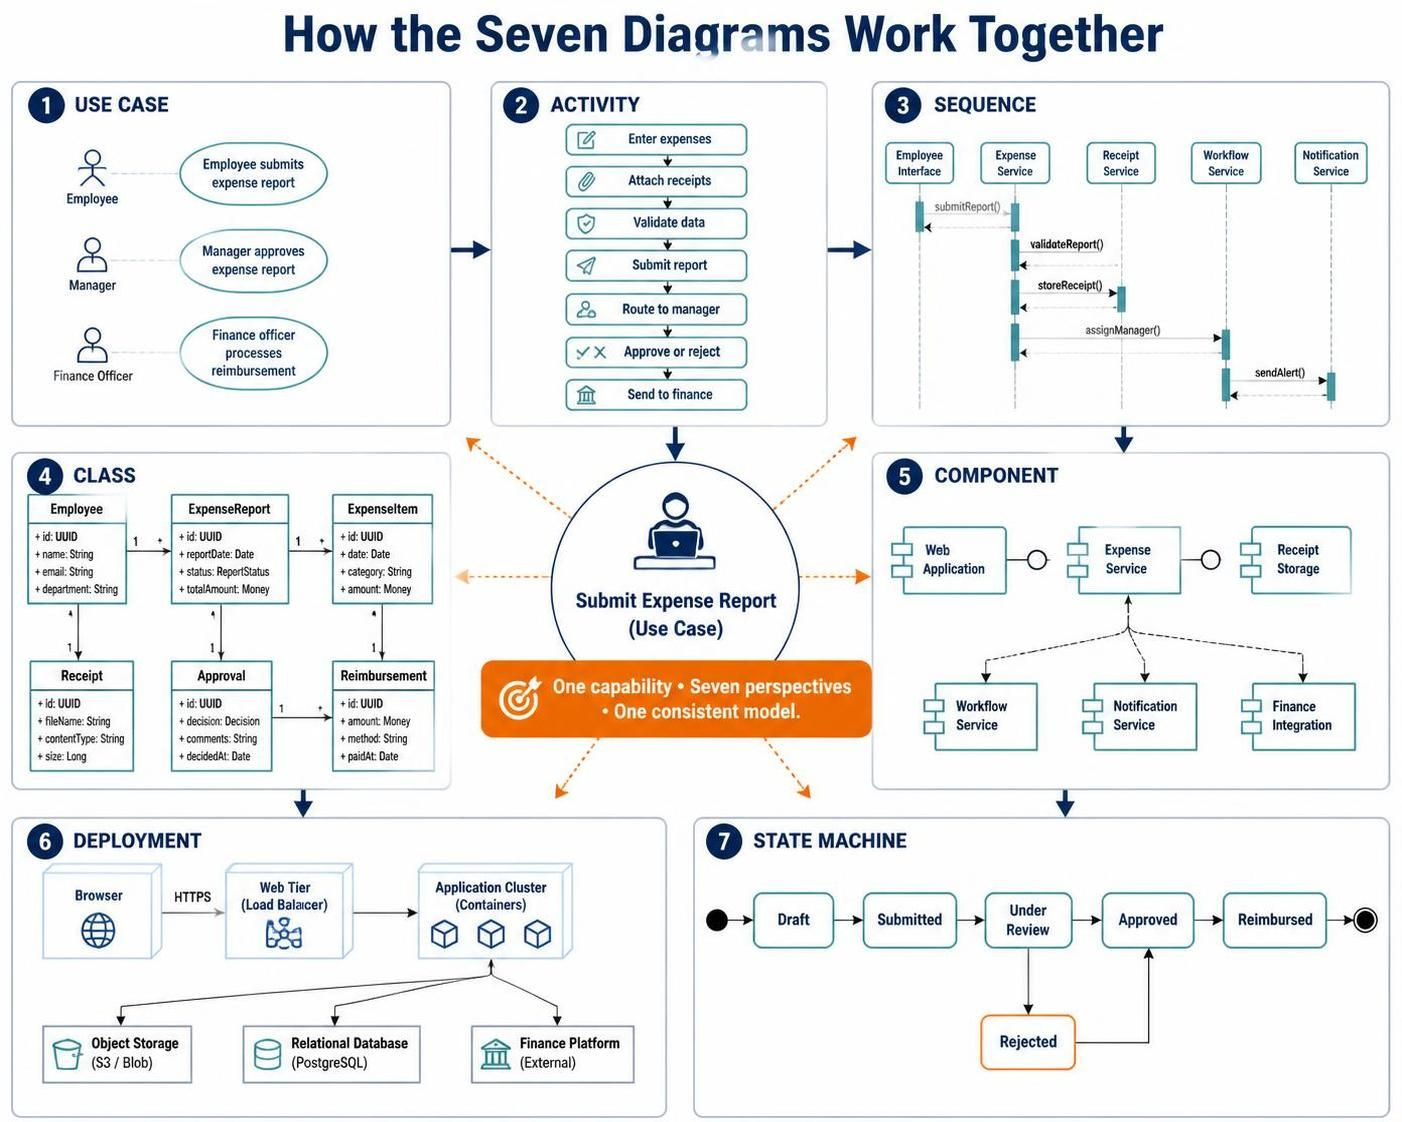
Cas d’utilisation
-
L’employé soumet un rapport de frais
-
Le manager approuve le rapport de frais
-
L’agent financier traite le remboursement
Activité
-
Saisir les dépenses
-
Joindre les reçus
-
Valider les données
-
Soumettre le rapport
-
Acheminer vers le manager
-
Approuver ou rejeter
-
Envoyer aux finances
Séquence
-
L’interface de l’employé appelle le service de frais
-
Le service de frais valide le rapport
-
Le service de reçus stocke les pièces jointes
-
Le service de flux de travail attribue un responsable
-
Le service de notification envoie des alertes
Classe
-
Employé -
Rapport de dépenses -
Article de dépense -
Reçu -
Approbation -
Remboursement
Composant
-
Application web
-
Service de dépenses
-
Stockage des reçus
-
Service de flux de travail
-
Service de notification
-
Intégration financière
Déploiement
-
Navigateur
-
Niveau web
-
Cluster d’applications
-
Stockage d’objets
-
Base de données relationnelle
-
Plateforme financière
Machine à états
Brouillon → Soumis → En cours d'examen → Approuvé → Remboursé
                         ↓
                      Rejeté
Chaque diagramme ajoute une perspective différente sans dupliquer toutes les autres.
11. Choisir quels diagrammes créer
Un processus de sélection pratique consiste à demander quel type d’incertitude l’équipe a.
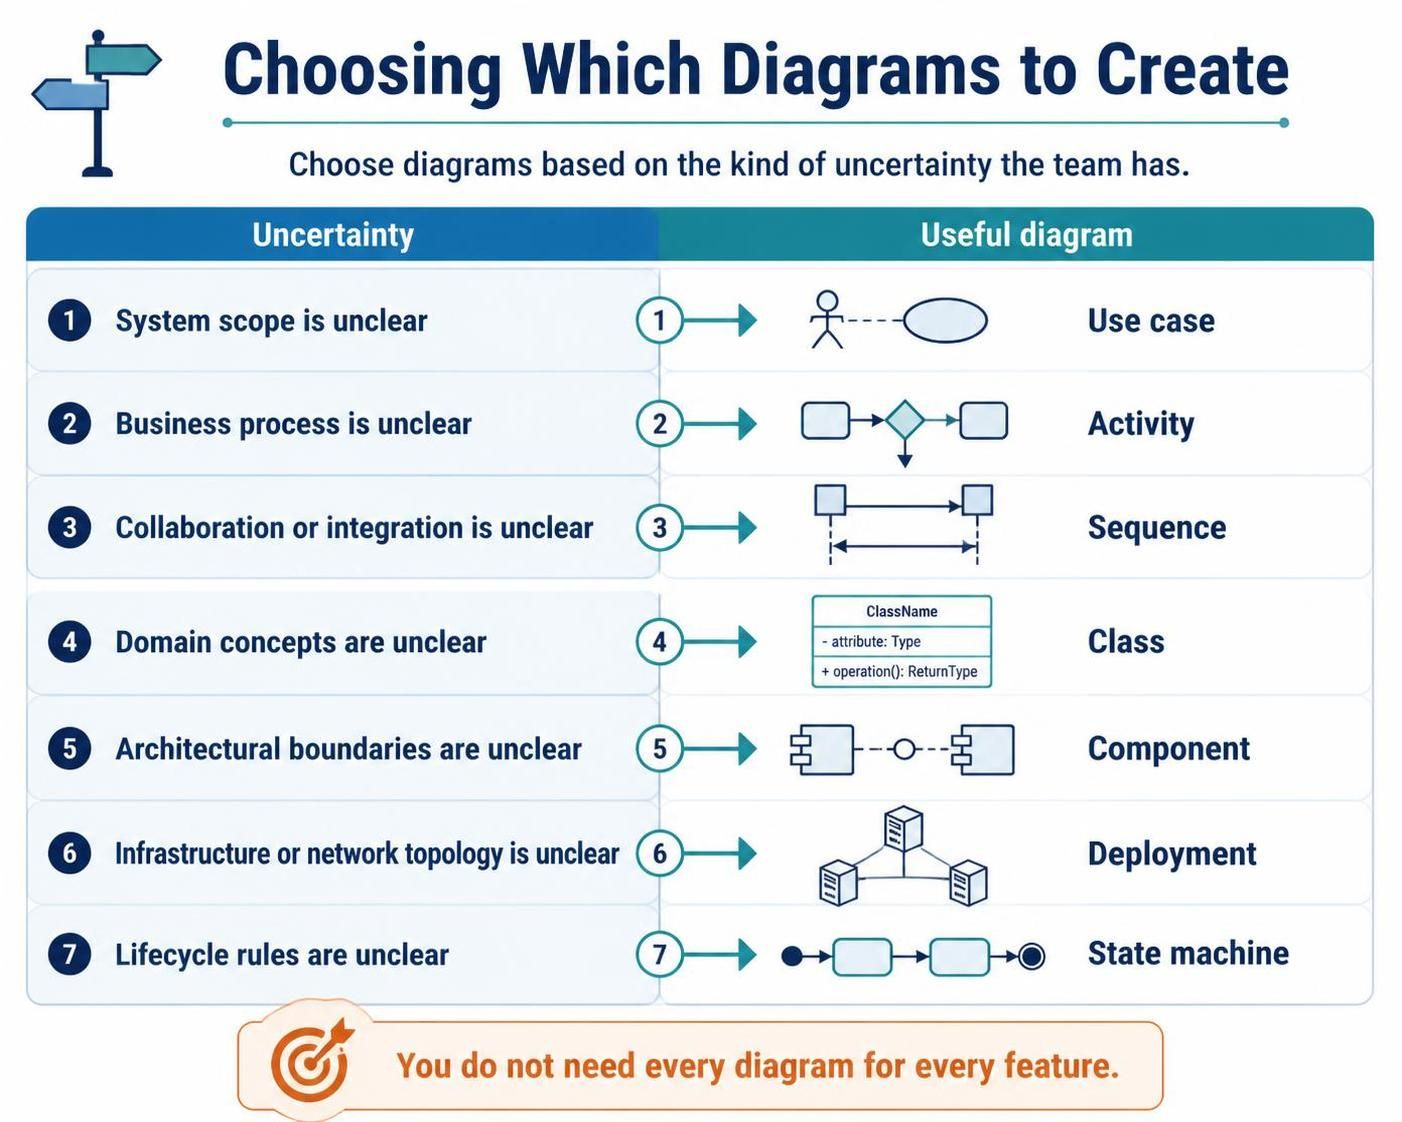
| Incertitude | Diagramme utile |
|---|---|
| La portée du système est floue | Cas d’utilisation |
| Le processus métier est flou | Activité |
| La collaboration ou l’intégration est floue | Séquence |
| Les concepts du domaine sont flous | Classe |
| Les limites architecturales sont floues | Composant |
| L’infrastructure ou la topologie du réseau est floue | Déploiement |
| Les règles du cycle de vie sont floues | Machine d’états |
Vous n’avez pas besoin d’un diagramme pour chaque fonctionnalité.
Une règle de décision légère
Créez un diagramme si au moins l’une des conditions suivantes est vraie :
-
Plusieurs parties prenantes interprètent la exigence différemment.
-
Un processus présente un comportement de branchement ou de parallélisme important.
-
Un scénario traverse plusieurs limites du système.
-
Un objet du domaine possède des règles non triviales.
-
Une décision d’architecture doit être communiquée.
-
La topologie de déploiement affecte la fiabilité, la sécurité ou les performances.
-
Les règles du cycle de vie sont difficiles à expliquer en prose.
-
Le diagramme sera réutilisé pour l’implémentation, la revue, les tests ou les opérations.
Évitez de créer un diagramme simplement parce qu’un modèle indique qu’un diagramme est attendu.
12. Niveaux de détail
Une bonne pratique de modélisation utilise plusieurs niveaux d’abstraction.
Niveau de contexte
Montre le système et les principaux acteurs ou systèmes externes.
Utile pour :
-
Périmètre
-
Communication avec les parties prenantes
-
Limites du système
Niveau conteneur ou sous-système
Affiche les applications, les services, les bases de données et les intégrations majeures.
Utile pour :
-
Architecture
-
Propriété
-
Planification du déploiement
Niveau composant
Affiche les parties internes de l’architecture et les interfaces.
Utile pour :
-
Conception détaillée
-
Revue des dépendances
-
Limites de l’équipe
Niveau du code
Affiche les classes, les méthodes et les dépendances d’implémentation.
Utile pour :
-
Travail des développeurs
-
Refactoring
-
Débogage
Ne placez pas tous les niveaux dans un seul diagramme. Un diagramme de contexte ne doit pas contenir toutes les classes, et un diagramme de classes ne doit pas tenter de représenter l’ensemble du réseau de production.
13. Visual Paradigm UML
Visual Paradigm convient parfaitement aux équipes qui privilégient la modélisation graphique et la documentation intégrée.
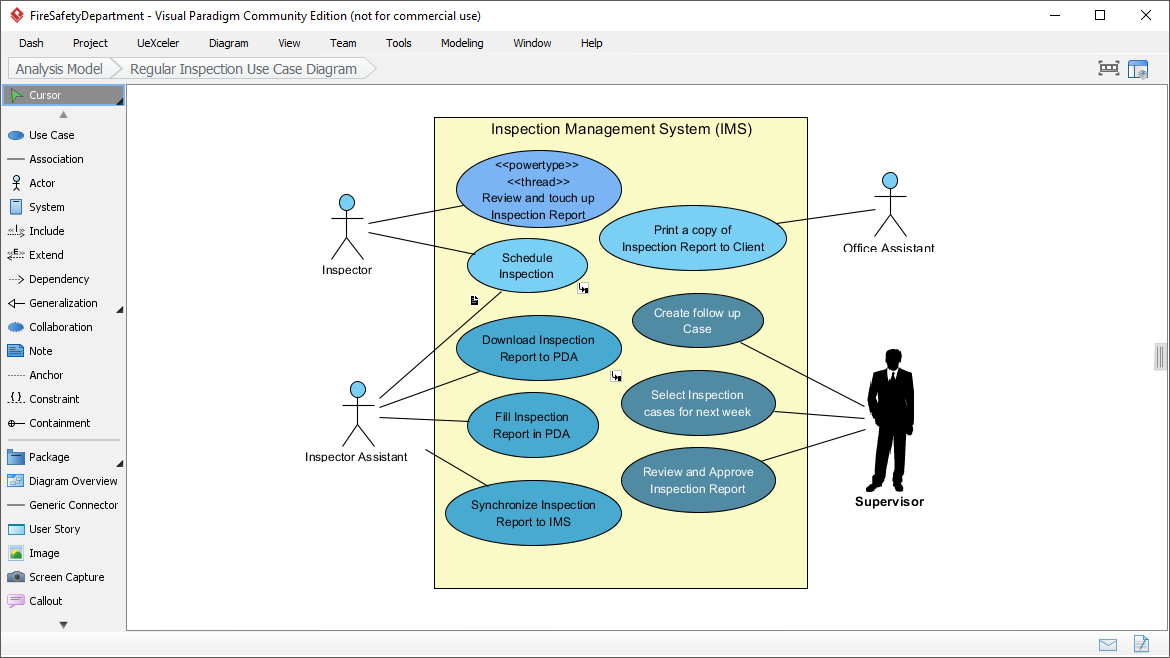
Il peut être utile pour :
-
Dessiner des diagrammes UML de manière interactive
-
Maintenir un référentiel de modèles
-
Lier les diagrammes aux exigences
-
Créer des relations de traçabilité
-
Production de documentation
-
Collaboration via un environnement de modélisation partagé
-
Génération ou ingénierie inverse d’artefacts sélectionnés
-
Gestion de modèles plus grands avec des fonctionnalités de navigation et d’organisation
13.1 Points forts
Les outils UML graphiques sont particulièrement utiles lorsque :
-
Les analystes et les non-développeurs doivent modifier des diagrammes
-
Les parties prenantes préfèrent la manipulation visuelle
-
Un projet nécessite une organisation formelle des modèles
-
La traçabilité est importante
-
L’équipe maintient un référentiel central
-
La documentation doit être générée de manière cohérente
13.2 Utilisation recommandée
Utilisez Visual Paradigm pour les vues de modèle qui bénéficient de :
-
Mise en page interactive
-
Annotations riches
-
Navigation inter-diagrammes
-
Gestion formelle du référentiel
-
Traçabilité
-
Ateliers avec les parties prenantes
Ne laissez pas l’outil déterminer la stratégie de modélisation. Décidez d’abord :
-
Quelle décision le diagramme soutient
-
Qui le lira
-
Quel niveau de détail est approprié
-
Comment il sera maintenu
-
Si le modèle doit être connecté aux exigences ou au code
13.3 Discipline du référentiel
Un référentiel de modèle partagé bénéficie des mêmes pratiques que le contrôle de source :
-
Établir des conventions de dénomination
-
Attribuer la propriété des principales zones du modèle
-
Examiner les changements significatifs
-
Éviter les diagrammes dupliqués inutiles
-
Archiver les vues obsolètes
-
Enregistrer l’objectif des diagrammes importants
-
Maintenir une dénomination cohérente des éléments du modèle
14. VPasCode et la modélisation basée sur le texte
VPasCode prend en charge une approche de modélisation orientée texte au sein d’un écosystème Visual Paradigm. Ce style est utile pour les équipes qui souhaitent que les diagrammes se comportent davantage comme des artefacts source.
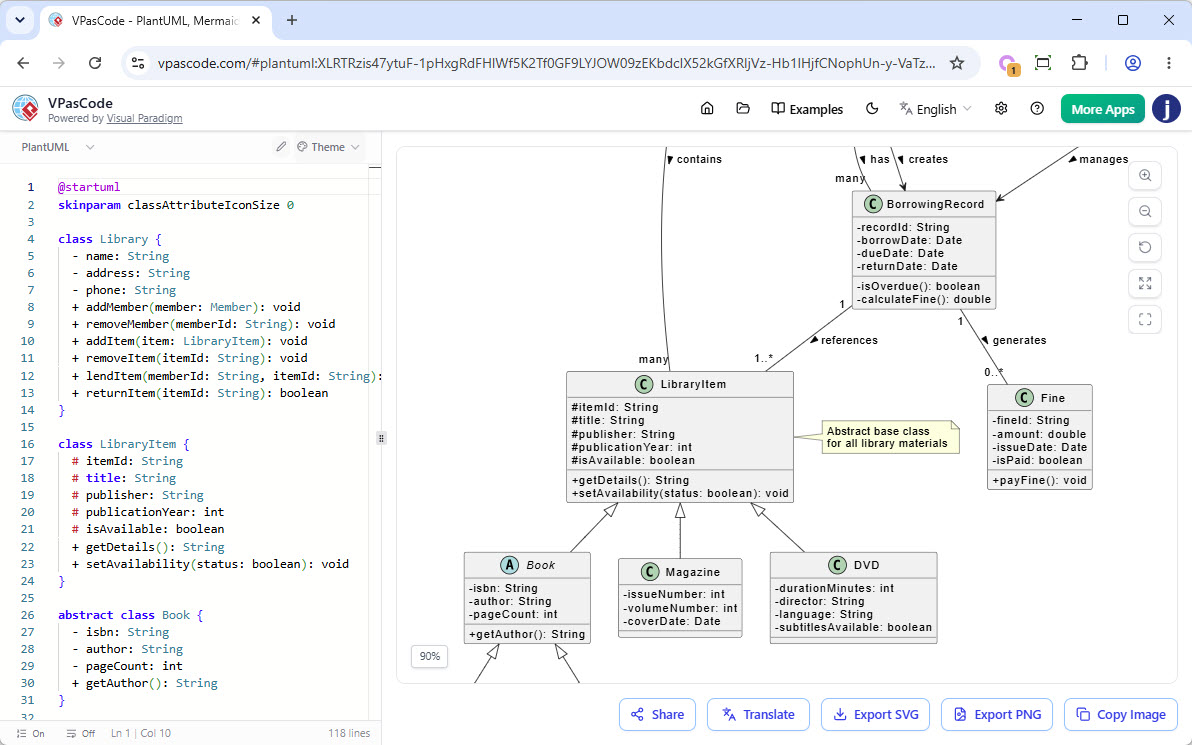
Les diagrammes basés sur le texte peuvent offrir :
-
Compatibilité avec le contrôle de version
-
Revue de code
-
Branchement et fusion
-
Génération automatisée
-
Générations reproductibles
-
Mises à jour par lot plus faciles
-
Proximité avec le code source et la documentation
Un modèle basé sur le texte pourrait ressembler à :
actor Client
usecase "Passer une commande" as PlaceOrder
Client --> PlaceOrder
La syntaxe exacte dépend de l’outil et du flux de travail, mais l’avantage plus large est que le diagramme est représenté sous forme de texte modifiable plutôt que uniquement comme un fichier graphique.
14.1 Quand la modélisation basée sur le texte fonctionne bien
Utilisez des diagrammes basés sur le texte lorsque :
-
Les développeurs maintiennent les modèles
-
Les diagrammes changent fréquemment
-
L’équipe utilise Git ou un autre système de contrôle de version
-
Les réviseurs souhaitent inspecter les changements textuels
-
Les diagrammes sont générés dans le cadre de la documentation
-
Plusieurs branches doivent évoluer indépendamment
14.2 Limitations potentielles
La modélisation basée sur le texte peut être moins pratique lorsque :
-
Les parties prenantes métier doivent modifier les diagrammes directement
-
La mise en page doit être optimisée manuellement
-
Le modèle contient des annotations visuelles riches
-
L’équipe n’est pas familière avec la syntaxe des diagrammes
-
Un dépôt nécessite une navigation visuelle sophistiquée
Une approche hybride est souvent efficace : utilisez des diagrammes basés sur du texte pour l’architecture orientée code et des outils graphiques pour l’analyse destinée aux parties prenantes.
15. PlantUML
PlantUML est une approche de diagrammation basée sur le texte populaire qui peut générer des diagrammes UML et d’architecture connexes à partir de texte brut.
Exemple :
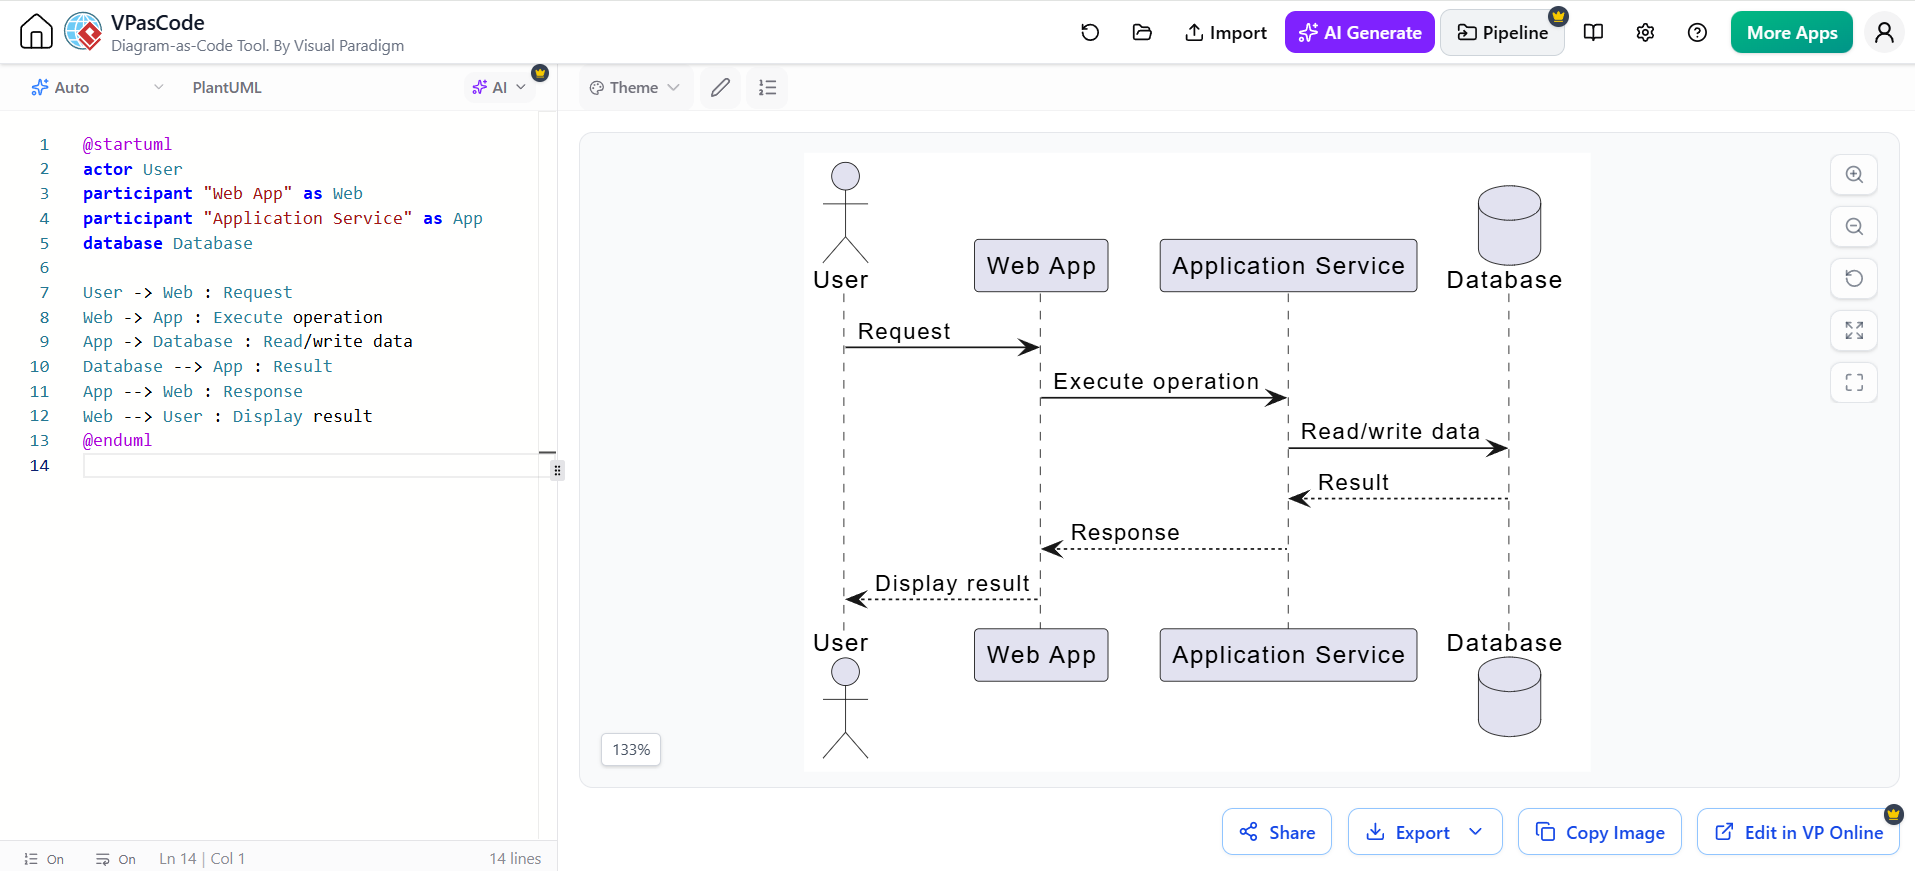
@startuml
actor User
participant "Web App" as Web
participant "Application Service" as App
database Database

User -> Web : Request
Web -> App : Execute operation
App -> Database : Read/write data
Database --> App : Result
App --> Web : Response
Web --> User : Display result
@enduml
15.1 Avantages
PlantUML est précieux car les diagrammes peuvent être :
-
Stockés à côté du code source
-
Examinés dans les demandes de tirage (pull requests)
-
Générés automatiquement
-
Mis à jour avec de simples modifications de texte
-
Inclus dans les pipelines Markdown ou de documentation
-
Produits de manière cohérente sur tous les environnements
15.2 Organisation des fichiers PlantUML
Une structure de dépôt pratique pourrait être :
docs/
  architecture/
    system-context.puml
    components.puml
    deployment.puml
  workflows/
    place-order.puml
    refund-payment.puml
  domain/
    order-model.puml
    order-lifecycle.puml
Utilisez des noms descriptifs et organisez les diagrammes par objectif plutôt que par outil.
15.3 Gardez les images générées hors de la source de vérité
Quand c’est possible :
-
Stockez
.pumlfichiers comme source de référence -
Générez des fichiers PNG, SVG ou PDF lors de la construction de la documentation
-
Évitez de modifier manuellement les images générées
-
Valider que les diagrammes s’affichent correctement dans l’automatisation
15.4 Utiliser un style cohérent
Définir un petit vocabulaire visuel :
-
Une couleur pour les systèmes externes
-
Une couleur pour les services internes
-
Une couleur pour les bases de données
-
Une notation pour la messagerie asynchrone
-
Une convention de nommage pour les interfaces
-
Une manière de représenter les limites de sécurité
La cohérence est plus précieuse que la décoration.
16. Modélisation UML assistée par IA
L’IA peut accélérer la modélisation, mais elle doit être traitée comme un assistant de modélisation plutôt que comme une autorité.
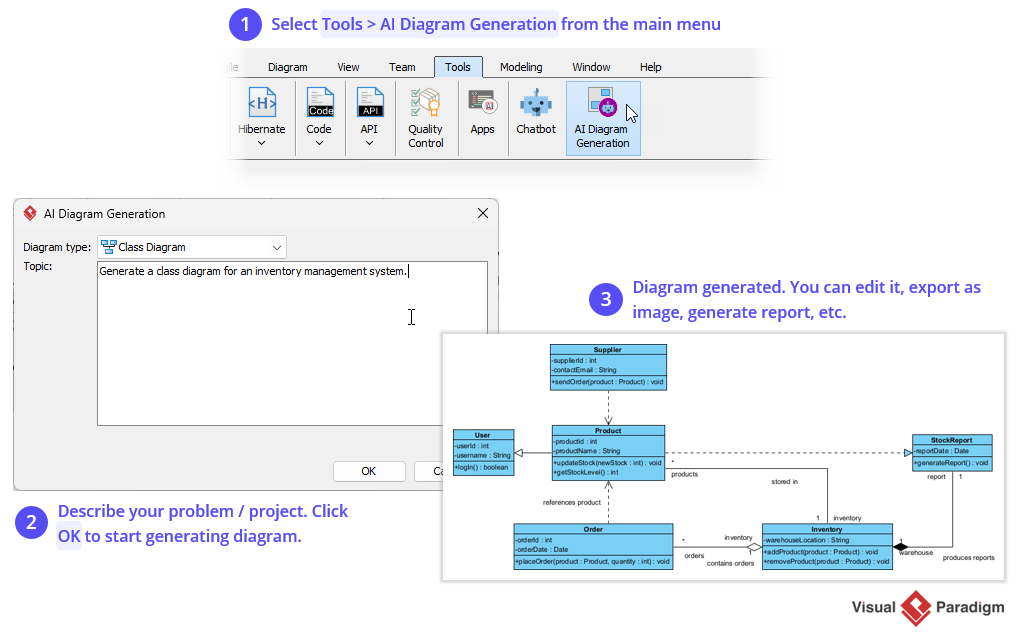
L’IA est utile pour :
-
Convertir les exigences en cas d’utilisation candidats
-
Extraire les acteurs et les objectifs
-
Proposer des flux d’activité
-
Générer du PlantUML
-
Suggérer des participants de séquence
-
Identifier les entités du domaine
-
Détecter les chemins alternatifs manquants
-
Vérifier la cohérence des diagrammes
-
Produire de la documentation à partir des diagrammes
-
Traduire entre les représentations graphiques et textuelles
-
Générer des idées de tests à partir des transitions d’état
16.1 Un flux de travail productif avec l’IA
Un flux de travail fiable consiste à :
-
Fournir les exigences, les contraintes et le contexte du système.
-
Demander à l’IA d’identifier les hypothèses et les ambiguïtés.
-
Générer un diagramme candidat.
-
Vérifier le diagramme par rapport aux exigences réelles.
-
Comparez-le avec l’implémentation et l’infrastructure.
-
Corrigez les détails inexacts ou inventés.
-
Rendez et inspectez visuellement le résultat.
-
Obtenez un examen des parties prenantes concernées.
-
Stockez le modèle approuvé dans le dépôt du projet.
-
Mettez-le à jour lorsque le système change.
16.2 Formulez une requête à l’IA avec des contraintes
Requête faible :
Créez un diagramme UML pour un système de commande.
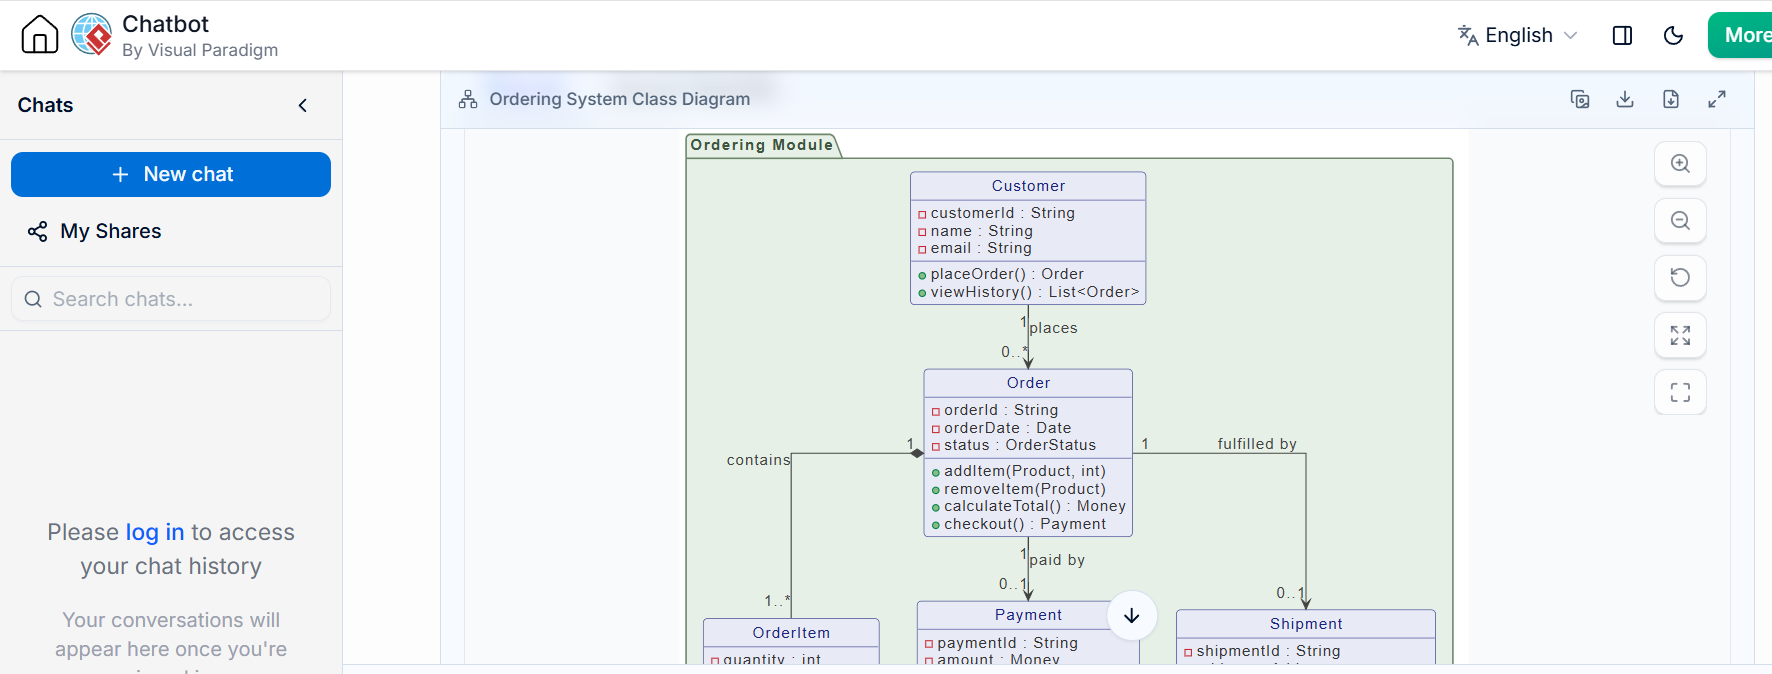
Requête plus forte :
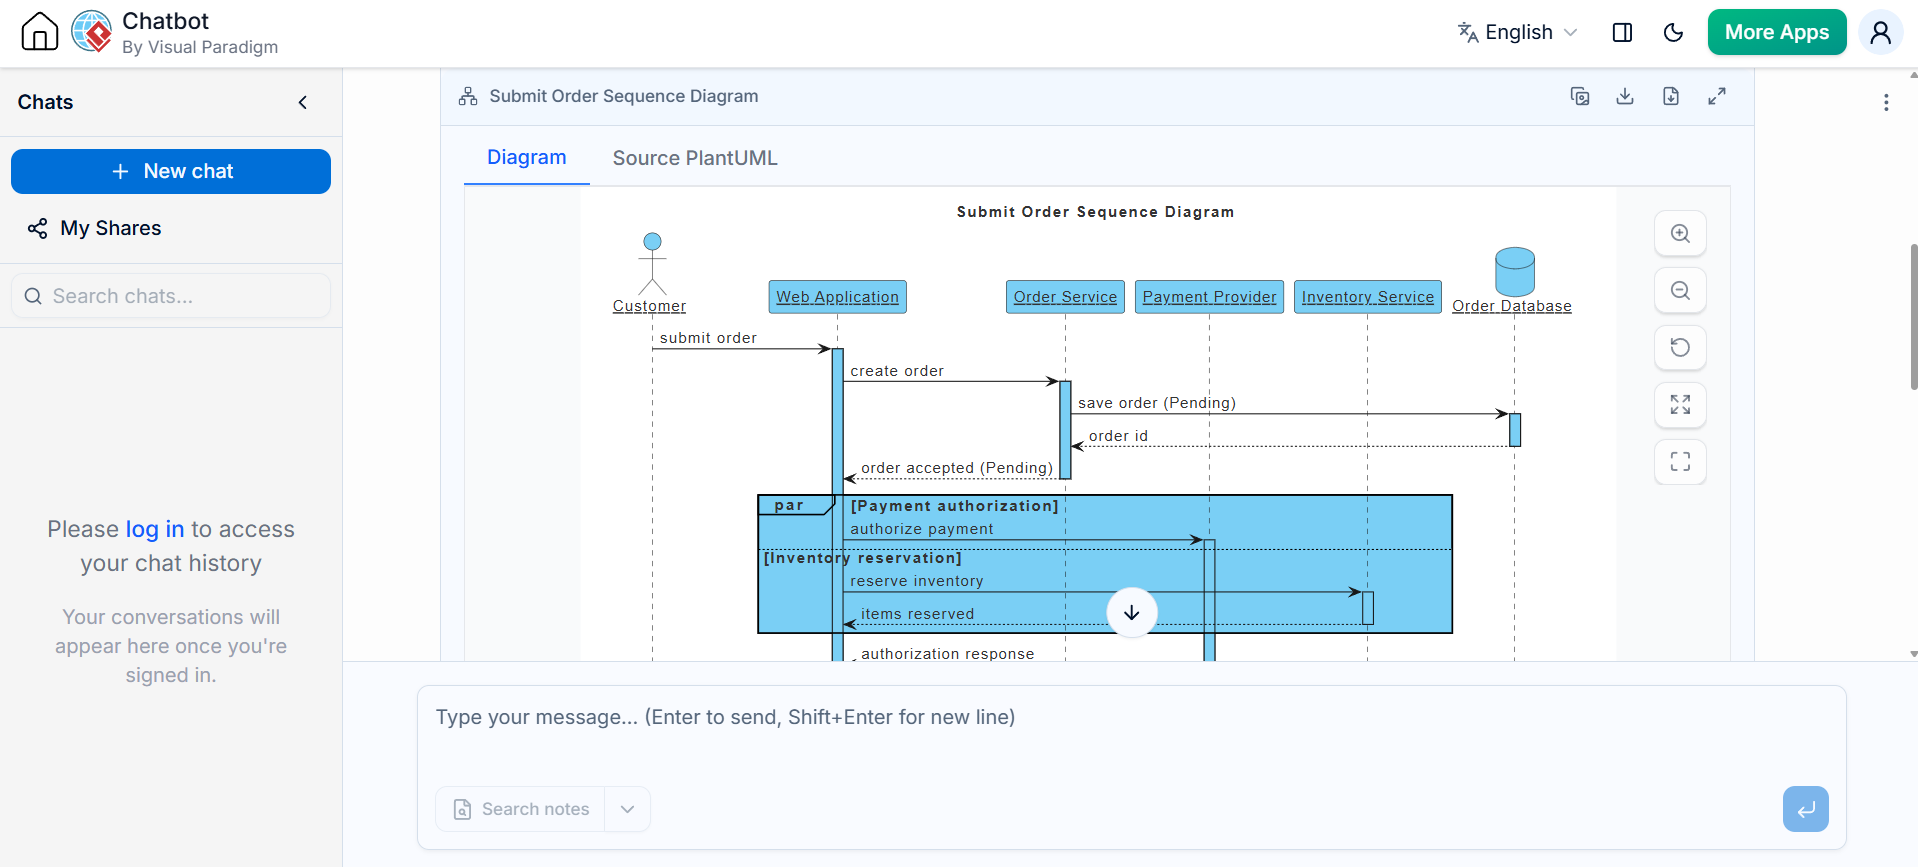
Créez un diagramme de séquence PlantUML pour la soumission d'une commande.

Participants :
- Client
- Application web
- Service de commande
- Fournisseur de paiement
- Service d'inventaire
- Base de données de commandes

Contraintes :
- Le paiement doit être autorisé avant que la commande ne soit confirmée.
- La réservation de l'inventaire peut avoir lieu en parallèle avec l'autorisation du paiement.
- Un paiement refusé doit laisser la commande dans l'état PaymentFailed.
- Un délai d'attente doit être réessayé une fois.
- Affichez les chemins de succès, de refus et de délai d'attente.
- N'inventez pas de services non listés ici.
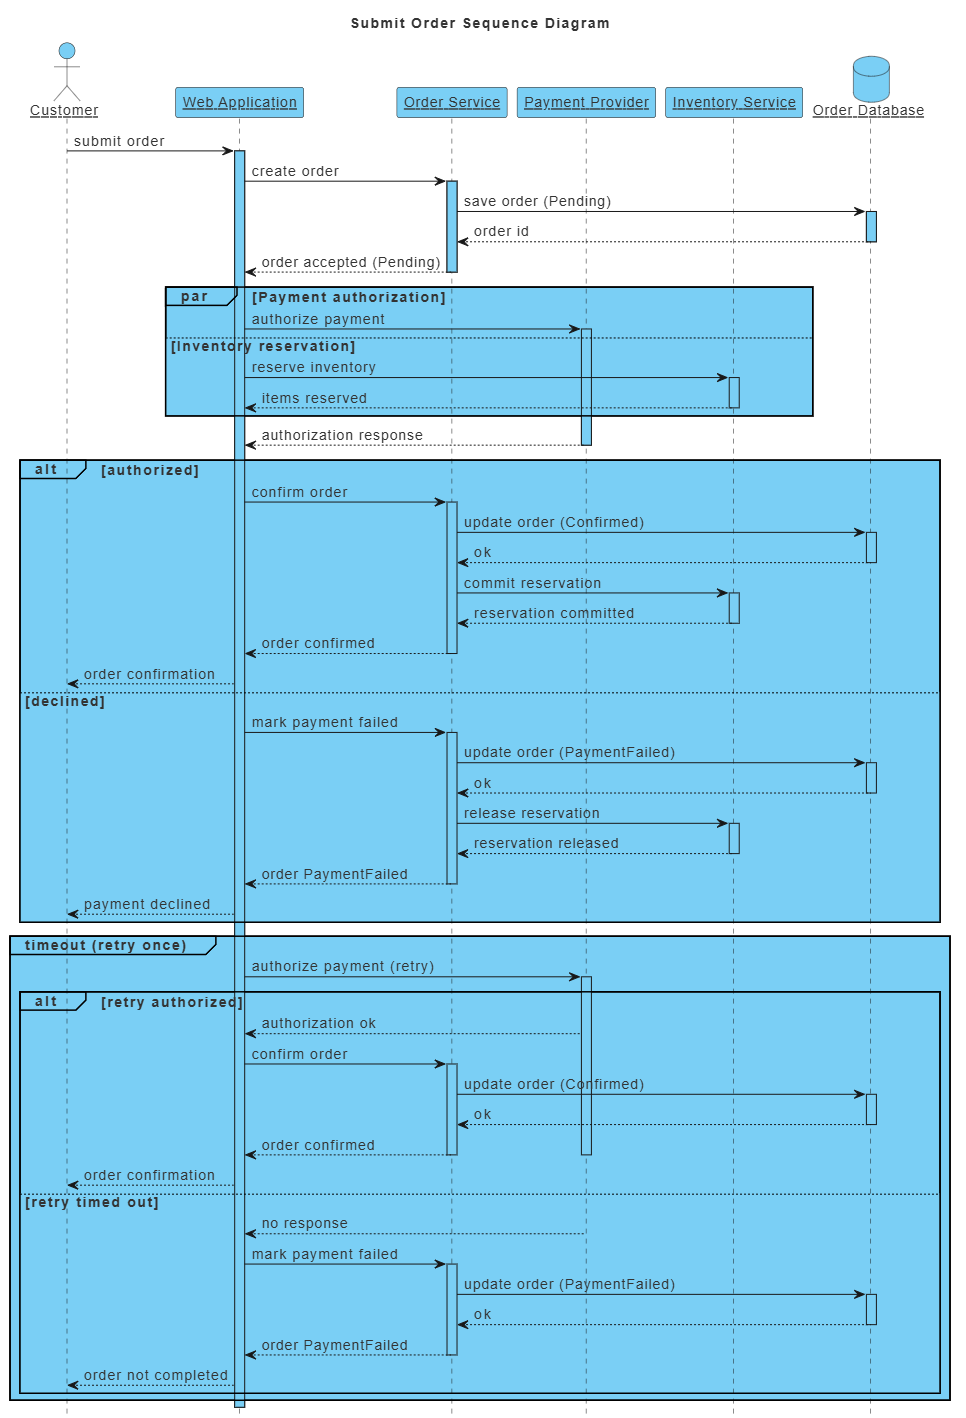
Plus les contraintes sont clairement énoncées, moins il est probable que la sortie contienne une architecture non prise en charge.
16.3 Demandez à l’IA une critique, pas seulement une génération
Les requêtes d’examen utiles incluent :
-
Quelles exigences ne sont pas représentées ?
-
Quelles branches manquent ?
-
Ce diagramme de séquence contredit-il la machine d’états ?
-
Y a-t-il des dépendances non expliquées ?
-
Des responsabilités sont-elles attribuées au mauvais composant ?
-
Le modèle de déploiement prend-il en charge l’exigence de disponibilité ?
-
Quelles transitions devraient devenir des cas de test ?
-
Quelles hypothèses nécessitent une confirmation ?
16.4 Échecs courants de modélisation par l’IA
Les modèles générés par l’IA peuvent :
-
Inventer des acteurs ou des services
-
Confondre les rôles métier avec les composants techniques
-
Ajouter des tables de base de données non prises en charge
-
Supposer une communication synchrone
-
Omettre les chemins d’échec
-
Fausser la propriété
-
Utiliser incorrectement les relations UML
-
Produire des diagrammes syntaxiquement valides mais sémantiquement incorrects
-
Mélanger les niveaux d’abstraction
-
Traiter les suppositions comme des exigences
Le principe clé est :
L’IA peut générer rapidement un brouillon, mais seul un examen par les experts du domaine et un examen technique peuvent établir si le brouillon est correct.
17. Valider l’UML par rapport à la réalité
Un diagramme n’a de valeur que s’il reste aligné avec le système.
17.1 Valider par rapport aux exigences
Vérifier :
-
Chaque exigence importante apparaît-elle dans un ou plusieurs modèles ?
-
Les acteurs et les objectifs sont-ils corrects ?
-
Les règles métier sont-elles représentées ?
-
Les exceptions sont-elles incluses ?
-
Les exigences non fonctionnelles sont-elles reflétées là où cela est pertinent ?
17.2 Valider par rapport à l’implémentation
Vérifier :
-
Les limites des composants correspondent-elles au code ?
-
Les participants de la séquence existent-ils ?
-
Les interfaces et les messages sont-ils précis ?
-
Les responsabilités des classes sont-elles réalistes ?
-
Les opérations asynchrones sont-elles représentées correctement ?
-
Les transitions d’état sont-elles imposées par l’implémentation ?
17.3 Valider par rapport aux opérations
Vérifier :
-
Le diagramme de déploiement peut-il réellement être déployé ?
-
Les connexions réseau sont-elles réalistes ?
-
Les systèmes externes sont-ils représentés ?
-
Les bases de données, files d’attente, caches et stockage sont-ils inclus là où c’est important ?
-
Les hypothèses de défaillance et de mise à l’échelle sont-elles plausibles ?
17.4 Valider à travers les diagrammes
Recherchez des contradictions telles que :
-
Un cas d’utilisation nomme un acteur absent du contexte du système
-
Un diagramme de séquence appelle un composant non représenté dans l’architecture
-
Une machine d’états autorise une transition non prise en charge par les règles métier
-
Un diagramme de classes montre une relation un-à-plusieurs, tandis que la base de données impose une relation un-à-un
-
Un diagramme de déploiement omet un service requis par les diagrammes de séquence
-
Un diagramme d’activité montre des opérations parallèles, tandis que l’implémentation est strictement séquentielle
La cohérence entre les diagrammes est souvent plus importante que la qualité artistique de tout diagramme individuel.
18. Traçabilité
La traçabilité relie les modèles aux exigences, au code, aux tests et aux artefacts opérationnels.
Une chaîne de traçabilité simple pourrait être :
Exigence
  → Cas d'utilisation
    → Flux d'activité
      → Scénario de séquence
        → Composant
          → Implémentation
            → Test automatisé
Pour un objet de domaine avec état :
Règle métier
  → Transition d'état
    → Condition de garde
      → Cas de test
La traçabilité ne nécessite pas de relier chaque élément à tous les autres. Concentrez-vous sur les relations à haute valeur :
-
Comportements critiques pour la sécurité
-
Exigences réglementaires
-
Contrôles de sécurité
-
Intégrations importantes
-
Règles métier complexes
-
Décisions architecturales à haut risque
19. Gestion de version et maintenance des modèles
Un diagramme est une documentation, et la documentation devient peu fiable lorsqu’elle n’est pas maintenue.
19.1 Stocker les modèles à proximité du travail qu’ils décrivent
Les approches possibles incluent :
-
Fichiers UML dans le dépôt de source
-
Dépôts de documentation d’architecture
-
Un dépôt de modélisation partagé
-
Diagrammes générés publiés avec la documentation technique
-
Liens entre les exigences et les éléments du modèle
19.2 Examiner les diagrammes avec le code
Pour les modifications d’architecture ou de comportement, inclure la mise à jour du diagramme pertinent dans le même changement que l’implémentation, lorsque cela est pratique.
Les réviseurs peuvent ensuite évaluer :
-
Si l’implémentation correspond à la conception prévue
-
Si la modification de la conception est complète
-
Si les dépendances ont changé
-
Si de nouveaux chemins de défaillance existent
-
Si les implications du déploiement ont été prises en compte
19.3 Privilégier un nombre réduit de diagrammes autoritaires
Plusieurs diagrammes contradictoires sont pires qu’un seul diagramme incomplet. Définir quel diagramme est autoritaire pour chaque préoccupation.
Par exemple :
-
Diagramme de composants : autoritaire pour les limites majeures des services
-
Diagramme de déploiement : autoritaire pour la topologie de production
-
Machine d’états : autoritaire pour le cycle de vie des commandes
-
Diagramme de classes : autoritaire pour les relations du domaine
20. Erreurs courantes de modélisation
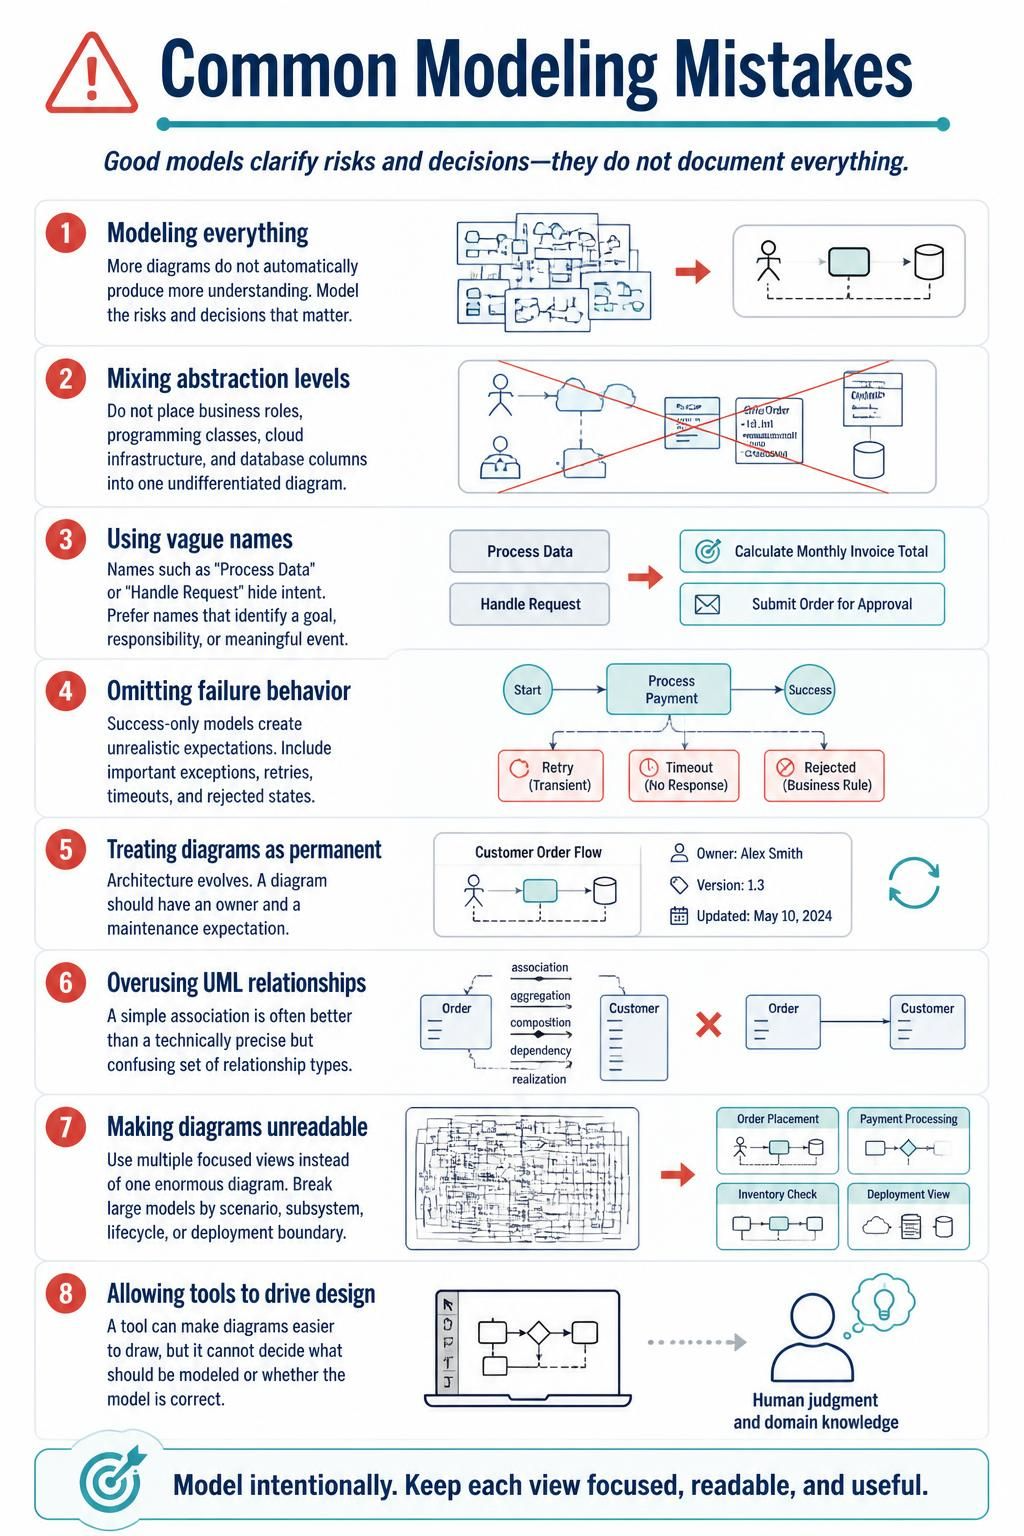
Modéliser tout
Plus de diagrammes ne produisent pas automatiquement plus de compréhension. Modélisez les risques et les décisions qui comptent.
Mélanger les niveaux d’abstraction
Ne placez pas les rôles métier, les classes de programmation, l’infrastructure cloud et les colonnes de base de données dans un seul diagramme indifférencié.
Utiliser des noms vagues
Des noms comme « Traiter les données » ou « Gérer la demande » masquent l’intention. Préférez des noms qui identifient un objectif, une responsabilité ou un événement significatif.
Omettre le comportement d’échec
Les modèles axés uniquement sur le succès créent des attentes irréalistes. Incluez les exceptions importantes, les tentatives de reprise, les délais d’attente et les états rejetés.
Traiter les diagrammes comme permanents
L’architecture évolue. Un diagramme doit avoir un propriétaire et une attente de maintenance.
Surutilisation des relations UML
Une simple association est souvent préférable à un ensemble techniquement précis mais confus de types de relations.
Rendre les diagrammes illisibles
Utilisez plusieurs vues ciblées au lieu d’un seul diagramme énorme. Décomposez les grands modèles par scénario, sous-système, cycle de vie ou limite de déploiement.
Permettre aux outils de piloter la conception
Un outil peut faciliter le dessin des diagrammes, mais il ne peut pas décider ce qui doit être modélisé ni si le modèle est correct.
21. Un flux de travail de modélisation pratique
Une équipe peut adopter le flux de travail suivant pour une fonctionnalité ou un système.
Étape 1 : Définir le périmètre
Créez une vue contextuelle légère et identifiez :
-
Limite du système
-
Utilisateurs principaux
-
Systèmes externes
-
Objectifs majeurs
Étape 2 : Identifier les cas d’utilisation
Rédigez les cas d’utilisation sous forme d’objectifs des acteurs. Regroupez les fonctionnalités liées et identifiez les scénarios les plus importants.
Étape 3 : Modéliser le flux de travail principal
Utilisez un diagramme d’activité pour montrer :
-
Flux normal
-
Décisions
-
Responsabilités
-
Travail parallèle
-
Exceptions
Étape 4 : Sélectionner les scénarios critiques
Créez des diagrammes de séquence pour les interactions qui sont importantes, complexes, risquées ou fortement intégrées.
Étape 5 : Définir la structure du domaine
Créez un diagramme de classes de niveau conceptuel ou de conception pour les concepts impliqués dans ces scénarios.
Étape 6 : Établir les limites architecturales
Utilisez un diagramme de composants pour montrer :
-
Modules ou services majeurs
-
Interfaces
-
Dépendances
-
Propriété
-
Points d’intégration
Étape 7 : Déploiement du modèle
Créez un diagramme de déploiement lorsque l’infrastructure, la sécurité, la mise à l’échelle, la disponibilité ou les opérations constituent des préoccupations majeures.
Étape 8 : Cycles de vie des modèles
Créez des diagrammes d’états-transitions pour les entités dont le comportement dépend de l’état ou des transitions autorisées.
Étape 9 : Valider
Comparez les modèles avec :
-
Exigences
-
Code existant
-
Tests
-
Structures de données
-
Infrastructure
-
Contraintes opérationnelles
Étape 10 : Maintenir
Mettez à jour les diagrammes concernés lorsque le comportement, les interfaces, la propriété ou le déploiement changent.
22. Livrable minimal pour un système typique
Pour une application de taille moyenne, une base pratique pourrait être :
-
Un contexte système ou une vue des cas d’utilisation
-
Deux à cinq diagrammes d’activité pour les processus métier importants
-
Deux à cinq diagrammes de séquence pour les scénarios critiques
-
Un diagramme de classes du domaine
-
Un diagramme de composants
-
Un diagramme de déploiement en production
-
Diagrammes d’états-transitions pour les entités clés du cycle de vie
Il ne s’agit pas d’un quota obligatoire. Certains systèmes peuvent nécessiter moins de diagrammes ; d’autres peuvent en nécessiter davantage. Le nombre approprié dépend de la complexité, du risque, de la taille de l’équipe, de la réglementation et du coût des malentendus.
23. Stratégie de sélection d’outils
Différents outils répondent à différents besoins de modélisation.
| Besoin | Approche appropriée |
|---|---|
| Ateliers avec les parties prenantes | Outil UML graphique |
| Dépôt formel et traçabilité | Plateforme de modélisation visuelle |
| Documentation d’architecture gérée par les développeurs | PlantUML ou VPasCode |
| Diagrammes examinés dans les demandes de tirage | Diagrammes basés sur du texte |
| Première ébauche rapide | Génération assistée par IA |
| Topologie opérationnelle de haute fidélité | Modélisation graphique ou consciente de l’infrastructure |
| Documentation à longue durée de vie | Source sous contrôle de version plus rendu automatisé |
| Modélisation exploratoire | Tableau blanc ou diagrammation légère |
Une équipe n’a pas besoin de sélectionner un outil unique pour chaque situation. Une approche mixte peut fonctionner efficacement si la source de vérité et les responsabilités de maintenance sont claires.
Conclusion
Une stratégie UML pratique ne consiste pas à utiliser tous les types de diagrammes. Il s’agit de sélectionner le plus petit ensemble de vues qui rend le système compréhensible.
Le noyau de sept diagrammes offre une couverture étendue :
-
Les diagrammes de cas d’utilisation expliquent les objectifs et le périmètre.
-
Les diagrammes d’activité expliquent les flux de travail et les responsabilités.
-
Les diagrammes de séquence expliquent la collaboration et la chronologie.
-
Les diagrammes de classes expliquent la structure et les concepts du domaine.
-
Les diagrammes de composants expliquent les limites architecturales.
-
Les diagrammes de déploiement expliquent le placement à l’exécution et l’infrastructure.
-
Les diagrammes de machines d’état expliquent les règles du cycle de vie.
Visual Paradigm peut prendre en charge la modélisation graphique, la traçabilité et la collaboration basée sur un dépôt. VPasCode et PlantUML facilitent la version, l’examen, la génération et la maintenance des diagrammes avec le code source. L’IA peut accélérer la rédaction, la transformation et l’examen, mais ses sorties doivent être vérifiées par rapport aux exigences réelles, à l’implémentation effective et aux contraintes opérationnelles.
La pratique de modélisation la plus robuste est disciplinée plutôt qu’exhaustive :
-
Modélisez les décisions, les risques et les comportements qui comptent.
-
Choisissez le type de diagramme qui répond le mieux à la question.
-
Gardez chaque diagramme centré sur un seul niveau d’abstraction.
-
Reliez les diagrammes connexes par des noms cohérents et une traçabilité.
-
Validez les modèles par rapport aux exigences, au code, aux tests et au déploiement.
-
Stockez et examinez les diagrammes en tant qu’artefacts de projet maintenables.
-
Supprimez les diagrammes qui ne fournissent plus de valeur.
L’efficacité de l’UML ne se mesure pas par le nombre de diagrammes produits. Elle se mesure par la capacité des modèles à aider les personnes à construire, tester, exploiter et modifier le système avec plus de confiance.
Référence
- VPasCode : Diagramme en tant que code assisté par l’IA avec PlantUML, Mermaid et Graphviz: Guide officiel couvrant le moteur de génération de diagrammes à partir de texte de VPasCode, les meilleures pratiques de syntaxe et les flux de travail de modification assistés par l’IA.
- De la « corvée de dessin » à l’« articulation » : aperçu du chatbot IA: Explique comment le chatbot IA de Visual Paradigm convertit le langage naturel en diagrammes UML et autres conformes aux normes.
- Alimentez le chatbot IA de Visual Paradigm avec la base de connaissances NotesKeep: Montre comment connecter les dépôts NotesKeep en tant que source de connaissances pour la génération de diagrammes et la synthèse d’exigences pilotées par l’IA.
- Révolutionnez votre modélisation UML sur Mac avec Visual Paradigm: Aperçu du support UML 2.x de Visual Paradigm, de l’ingénierie du code et de la traçabilité des modèles sur macOS.
- Présentation du chatbot IA VPP dans Visual Paradigm 18.1: Annonce de lancement du chatbot IA VPP qui permet aux utilisateurs d’interroger les fichiers de projet .vpp par le biais du langage naturel.
- Plans et tarification de VPasCode: Tarification et comparaison des fonctionnalités pour le niveau gratuit de VPasCode et l’intégration avec les éditions en ligne et de bureau de Visual Paradigm.
- Bienvenue sur Visual Paradigm VPasCode : le passage au diagramme en tant que code: Présente le flux de travail Diagramme en tant que code et l’environnement de rendu unifié pour PlantUML, Mermaid et Graphviz.
- Génération native de diagrammes par l’IA dans Visual Paradigm VPasCodeDétaille l’IA intégrée de VPasCode qui génère et modifie les diagrammes PlantUML/Mermaid/Graphviz directement dans l’éditeur.
Cette publication est également disponible en Deutsch, English, Español : liste des langues séparées par une virgule, فارسی : dernière langue.